
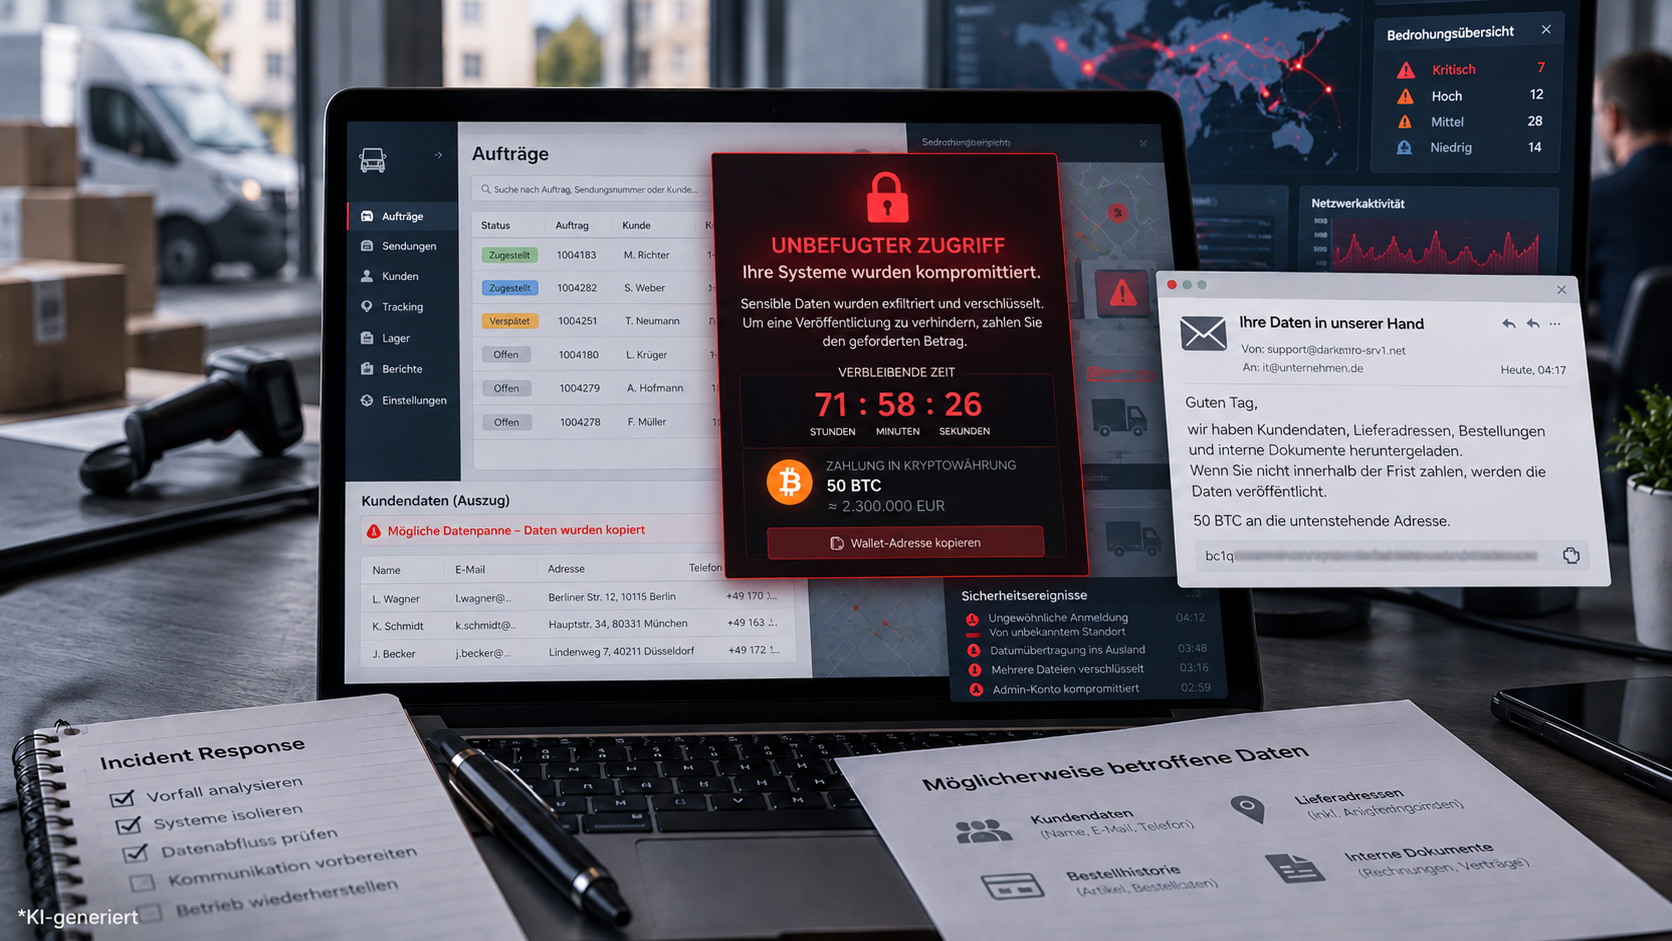
Ein Cyberangriff auf den Lieferdienst Flink führte nach eigenen Angaben zu einem unbefugten Zugriff auf interne Systeme. Dadurch gelangten sie auch an personenbezogene Kundendaten. Die Angreifer forderten Flink zur Zahlung eines Lösegelds in der Kryptowährung Ethereum auf. Nachdem das Unternehmen der Forderung nicht nachkam, kontaktierten die Täter betroffene Kunden direkt per E-Mail, verlangten ebenfalls Zahlungen und drohten andernfalls mit dem Verkauf der Daten im Darknet.
Wenn durch Cyberangriffe vertrauliche oder personenbezogene Daten entwendet, Systeme gesperrt werden oder das Unternehmen erpresst wird, entsteht erheblicher Handlungsdruck. Die Zahlung eines Lösegelds kann dabei kaum eine nachhaltige Lösung sein. Entscheidend ist vielmehr, wie Unternehmen technisch, organisatorisch und rechtlich auf Ransomware, Datenabfluss und Erpressungsversuche reagieren.
Wie kam es zu dem illegalen Datenzugriff?
Nach Angaben von Flink richtete sich der Angriff gegen ein internes Bestellsystem, das in den sogenannten „Order Hubs“ genutzt wird. Dabei handelt es sich um dezentrale Lagerstandorte in Städten, von denen aus Bestellungen ausgeliefert werden. Betroffen war demnach ein einzelner Order Hub. Flink konnte den angegriffenen Standort identifizieren und den unberechtigten Zugriff anschließend unterbinden.
Zu diesem Zeitpunkt hatten die Angreifer jedoch bereits personenbezogene Daten erlangt. Betroffen waren insbesondere Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern von Kunden und Beschäftigten. Nach Angaben von Flink wurden dagegen keine Passwörter, Zahlungsdaten, Kreditkarteninformationen oder Bankdaten abgegriffen.
Erpressung von Kunden nach gescheiterter Lösegeldforderung
Zunächst forderten die Angreifer von Flink eine Lösegeldzahlung in der Kryptowährung Ethereum. Im Gegenzug würden sie die erlangten Daten löschen. Da der Lieferdienst auf diese Forderung nicht einging, wandten sich die Angreifer anschließend direkt an betroffene Kunden.
Diese sollten jeweils einen kleinen Betrag in Ethereum zahlen. Insgesamt wollten die Angreifer so 100 ETH einsammeln, derzeit rund 230.000 Euro. Erst wenn dieser Gesamtbetrag erreicht werde, sollten die Daten gelöscht werden. Andernfalls drohten die Täter damit, die Informationen „im deep web“ zu verkaufen. Nach Angaben von Flink waren mindestens 1.000 Kunden in den Niederlanden von den Erpressungsmails betroffen.
Cyberangriff: Was ist zu tun?
Nicht auf Lösegeldforderungen einzugehen, ist ein wichtiger erster Schritt. Bereits eine Reaktion kann Angreifern bestätigen, dass die Daten richtig und die angegebene E-Mail-Adresse aktiv ist. Eine Zahlung stärkt zudem das Geschäftsmodell der Täter und bietet keine Garantie dafür, dass Daten tatsächlich gelöscht oder nicht weiterverwendet werden.
Flink hat nach den bisher bekannten Angaben mehrere richtige Maßnahmen ergriffen: Der unberechtigte Zugriff wurde gesperrt, auf die Lösegeldforderung nicht eingegangen und zusätzliche Sicherheitsmaßnahmen wurden eingeleitet. Außerdem informierte das Unternehmen die Datenschutzbehörden und beauftragte externe IT-Forensiker. Kunden und Beschäftigte wurden ausdrücklich vor Zahlungen gewarnt.
Wie gut Flink bereits vor dem Vorfall auf Cyberangriffe vorbereitet war, lässt sich aus den veröffentlichten Angaben nicht beurteilen. Gerade diese Vorbereitung ist jedoch entscheidend. Klare Incident-Response-Prozesse, festgelegte Zuständigkeiten und regelmäßige Notfallübungen können helfen, Angriffe schneller zu erkennen, einzudämmen und ihre Folgen zu begrenzen. In unserem Beitrag vom 13. Oktober gehen wir zudem darauf ein, welche Meldepflichten bei einem Cybervorfall gelten und wie Unternehmen bei einem Cybervorfall am besten vorgehen können.
Fazit
Cyberangriffe lassen sich nicht immer vollständig verhindern. Entscheidend ist deshalb, wie gut Datenschutz, Compliance, IT und Informationssicherheit zusammenarbeiten. Klare Zuständigkeiten und eingespielte Incident-Response-Prozesse können die Folgen eines Angriffs deutlich begrenzen und verhindern, dass Unternehmen unter dem Druck der Täter unvorbereitet reagieren.
Unsere Berater unterstützen Sie dabei, Informationssicherheit und Datenschutz-Compliance in Ihrem Unternehmen wirksam zu stärken.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.