
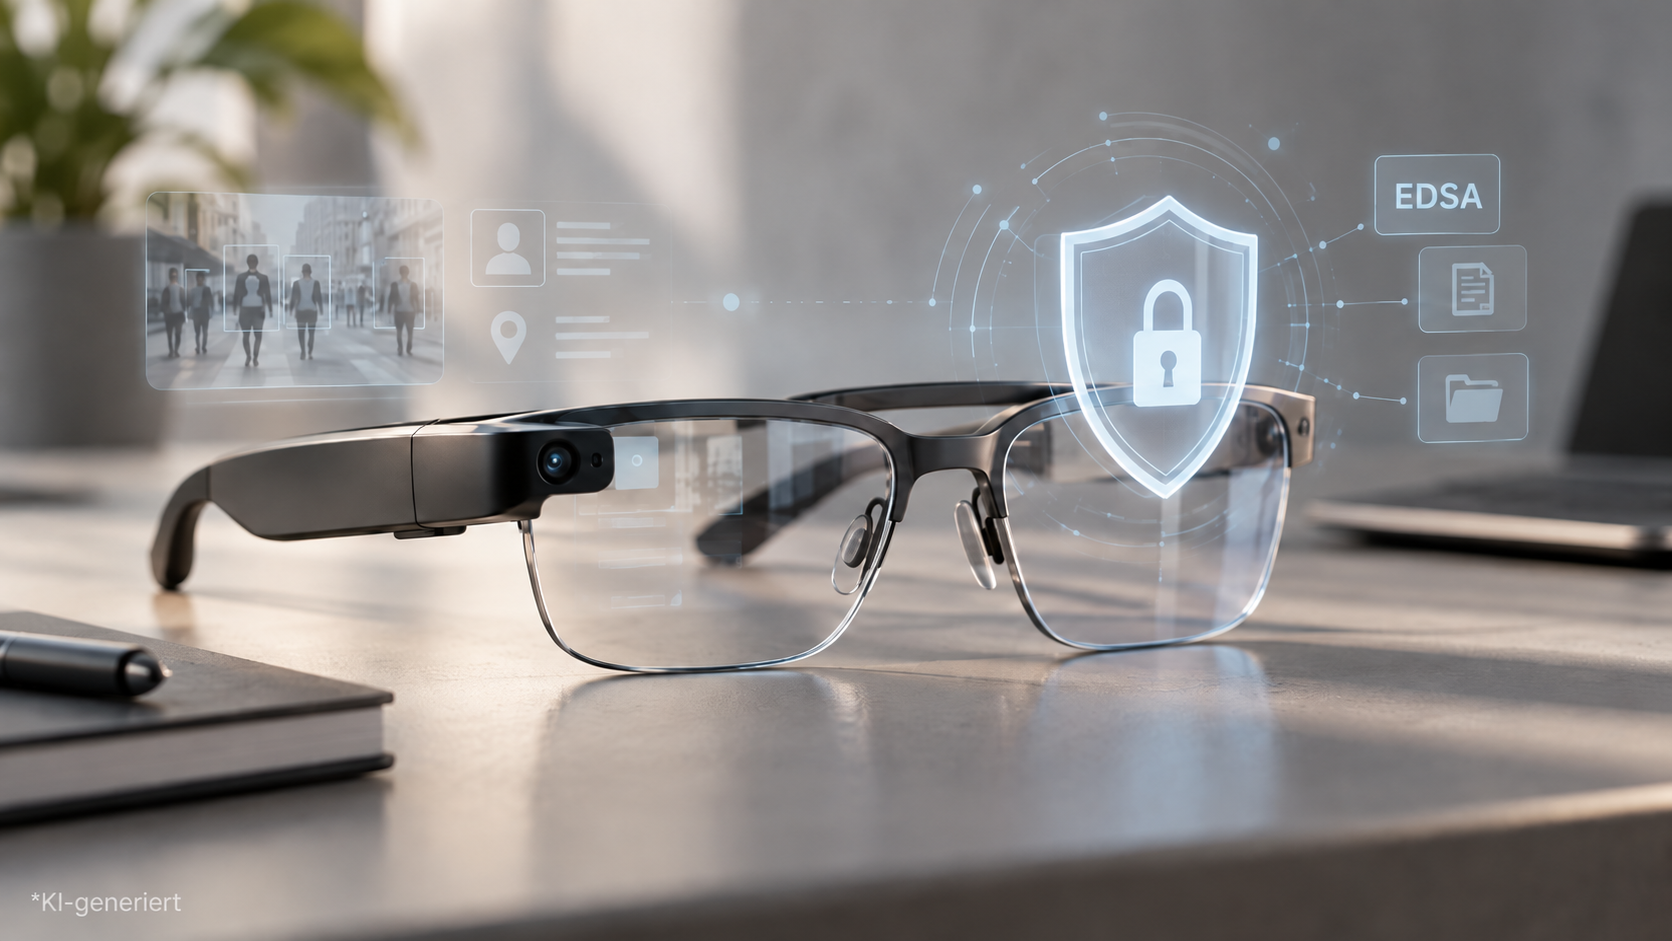
Smart Glasses entwickeln sich zunehmend zum Alltagsprodukt und sind äußerlich häufig kaum noch von herkömmlichen Brillen zu unterscheiden. Gleichzeitig stehen Kamera-Brillen seit Längerem wegen erheblicher Datenschutzrisiken in der Kritik. Neben bekannten Modellen wie den Meta Smart Glasses kommen zunehmend günstigere Alternativen auf den Markt und machen die Technik für einen breiteren Nutzerkreis zugänglich. Gerade bei preiswerteren Modellen können jedoch zusätzliche Risiken entstehen, etwa durch geringere Sicherheitsstandards oder intransparente Datenverarbeitungen.
Vor diesem Hintergrund hat sich nun auch der Europäische Datenschutzausschuss (EDSA) mit Smart Glasses befasst. Er veröffentlichte unter anderem eine Stellungnahme zu den datenschutzrechtlichen Herausforderungen.
Welche Anwendungsfälle und Risiken durch Smart Glasses kommen in Frage?
Bevor der EDSA auf die datenschutzrechtlichen Bedenken eingeht, beleuchtet er zunächst die vielfältigen Einsatzmöglichkeiten von Smart Glasses. Je nach Modell können sie für Telefonate, Musik, Foto- und Videoaufnahmen, Echtzeitübersetzungen oder Augmented-Reality-Anwendungen genutzt werden. Auch bei Navigation, Kommunikation, Dokumentation oder als Assistenz für Menschen mit Behinderungen kommen sie in Betracht.
Gerade bei Aufnahme- und Streamingfunktionen sieht der EDSA besondere Risiken. Smart Glasses sind häufig kaum von gewöhnlichen Brillen zu unterscheiden und können personenbezogene Daten nahezu unbemerkt erfassen. Leistungsfähige Mikrofone können zudem Gespräche Dritter aufnehmen. In Verbindung mit Gesichtserkennung oder dem Einsatz von KI-Chatbots sind Datenverarbeitungen durch die Brille erheblich risikobehafteter.
Besonders sensibel ist der Einsatz in medizinischen Einrichtungen, Schulen, Schwimmbädern, Toiletten oder anderen Bereichen der Intims- oder Privatsphäre. Am Arbeitsplatz kommen zusätzlich Fragen der Mitarbeiterüberwachung sowie des Schutzes vertraulicher Unternehmensinformationen und geistigen Eigentums hinzu.
EDSA: Zentrale Anforderungen an eine datenschutzkonforme Umsetzung
Auch wenn die Brille als Smart Glass erkennbar ist, können sich Menschen durch mögliche Aufnahmen beobachtet fühlen und ihr Verhalten verändern. Der EDSA empfiehlt Nutzern in ihrer Stellungnahme (hier abrufbar) zunächst deshalb, möglich betroffene Personen ausdrücklich über den Einsatz der Brille zu informieren. Bereits der im Juni 2026 veröffentlichte Aktionsplan der französischen Datenschutzbehörde CNIL weist auf eine frühzeitige Information von Personen in der Umgebung hin. In unserem Beitrag vom 6. August gehen wir näher auf diese Empfehlungen ein.
Datenschutzrechtliche Verantwortlichkeit
Der EDSA hebt hervor, dass bei Einsatz von Smart Glasses verschiedene Akteure als Verantwortliche in Frage kommen, beispielsweise der Nutzer, der Hersteller sowie der Anbieter verbundener Apps, Dienste oder KI-Systeme. Entscheidend ist, wer über die Zwecke und Mittel der Verarbeitung bestimmt. Je nach Ausgestaltung kann auch eine gemeinsame Verantwortlichkeit vorliegen.
Nutzt eine Privatperson die Brille ausschließlich für persönliche oder familiäre Zwecke, kann eine Ausnahme gelten. Diese Ausnahme ist jedoch eng auszulegen. Sie gilt etwa nicht, wenn Aufnahmen öffentlich in sozialen Netzwerken geteilt oder Smart Glasses beruflich eingesetzt werden.
Transparenz
Ein besonderes Problem sieht der EDSA bei der Transparenz. Außenstehende erkennen oft nicht, dass ihre personenbezogenen Daten verarbeitet werden. Häufig ist auch unklar, wer die Verarbeitung vornimmt und zu welchem Zweck.
Klassische Datenschutzhinweise reichen hierbei meist nicht aus. Der EDSA empfiehlt mehrere Maßnahmen miteinander zu kombinieren. Dazu zählen gut sichtbare LED-Anzeigen, akustische Signale oder Hinweise über nahegelegene Smartphones. Auch das Design der Brille kann helfen. Smart Glasses sollten möglichst leichter von gewöhnlichen Brillen zu unterscheiden sein. Technische Hinweise müssen wirksam sein und dürfen sich nicht ohne Weiteres umgehen lassen.
Zulässige Rechtsgrundlage
Auch die Rechtsgrundlage muss im Einzelfall geprüft werden. Eine Einwilligung kann grundsätzlich in Betracht kommen. Gerade gegenüber zufällig erfassten Dritten ist eine Einwilligung aber häufig kaum wirksam einzuholen. Auch ein berechtigtes Interesse nach Art. 6 Abs. 1 lit. f DSGVO kommt nur nach sorgfältiger Interessenabwägung in Betracht. Besonders kritisch sieht der EDSA Weiterverarbeitungen zu kommerziellen Zwecken oder für KI-Training. Gerade Außenstehende rechnen regelmäßig nicht damit, dass ihre Daten hierfür verwendet werden.
Weitere datenschutzrechtliche Anforderungen
Daneben sind auch weitere Anforderungen der DSGVO einzuhalten. Dazu gehören insbesondere die Einhaltung von Privacy by Design oder by Default, die Beachtung besondere Kategorien personenbezogener Daten, Auftragsverarbeitung, Drittstaatentransfers sowie des Schutzs von Minderjährigen. Als geeignete Maßnahmen nennt der EDSA unter anderem kurze Speicherfristen, die Beschränkung dauerhafter Aufzeichnungen, Verpixelung oder Anonymisierung von Außenstehenden, Verarbeitung direkt auf dem Gerät sowie gegebenenfalls Geofencing in besonders sensiblen Bereichen.
Schließlich können neben der DSGVO weitere Vorschriften greifen. Dazu zählen etwa das ePrivacy-Recht sowie nationale straf-, zivil- oder arbeitsrechtliche Regelungen.
Der Einsatz vom Smart Glasses im Unternehmen
Smart Glasses bieten vielfältige Einsatzmöglichkeiten, bringen im betrieblichen oder öffentlich wahrnehmbaren Einsatz aber erhebliche Datenschutzanforderungen mit sich. Unternehmen sollten vorab klären, zu welchem Zweck die Brille eingesetzt wird, welche Daten erfasst werden, auf welcher Rechtsgrundlage die Verarbeitung beruht und wie Betroffene informiert werden. Auch mögliche Mitarbeiterüberwachung ist zu prüfen.
Regelmäßig sollte zudem eine Datenschutz-Folgenabschätzung in Betracht gezogen werden. Berührt der Einsatz KI, KI-Training oder Informationssicherheit, müssen mehrere Fachbereiche noch vor Einsatz in die Prüfung und Bewertung mit einbezogen werden. Entscheidend bleibt eine klare Governance und die Frage, ob der Einsatz tatsächlich erforderlich ist. Wir unterstützen Sie gerne bei der Einschätzung, ob eine datenschutzkonforme Einbindung in Ihre Geschäftsprozesse möglich ist.
Fazit
Die Stellungnahme des EDSA bietet eine wichtige Orientierung für die datenschutzrechtliche Bewertung von Smart Glasses. Mit der wachsenden Aufmerksamkeit schätzt der EDSA auch weitere praxisnahe Leitlinien in nächster Zeit für erforderlich ein. Diese sollten verständlich, risikobasiert und für Hersteller wie Nutzer gut umsetzbar sein.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.