
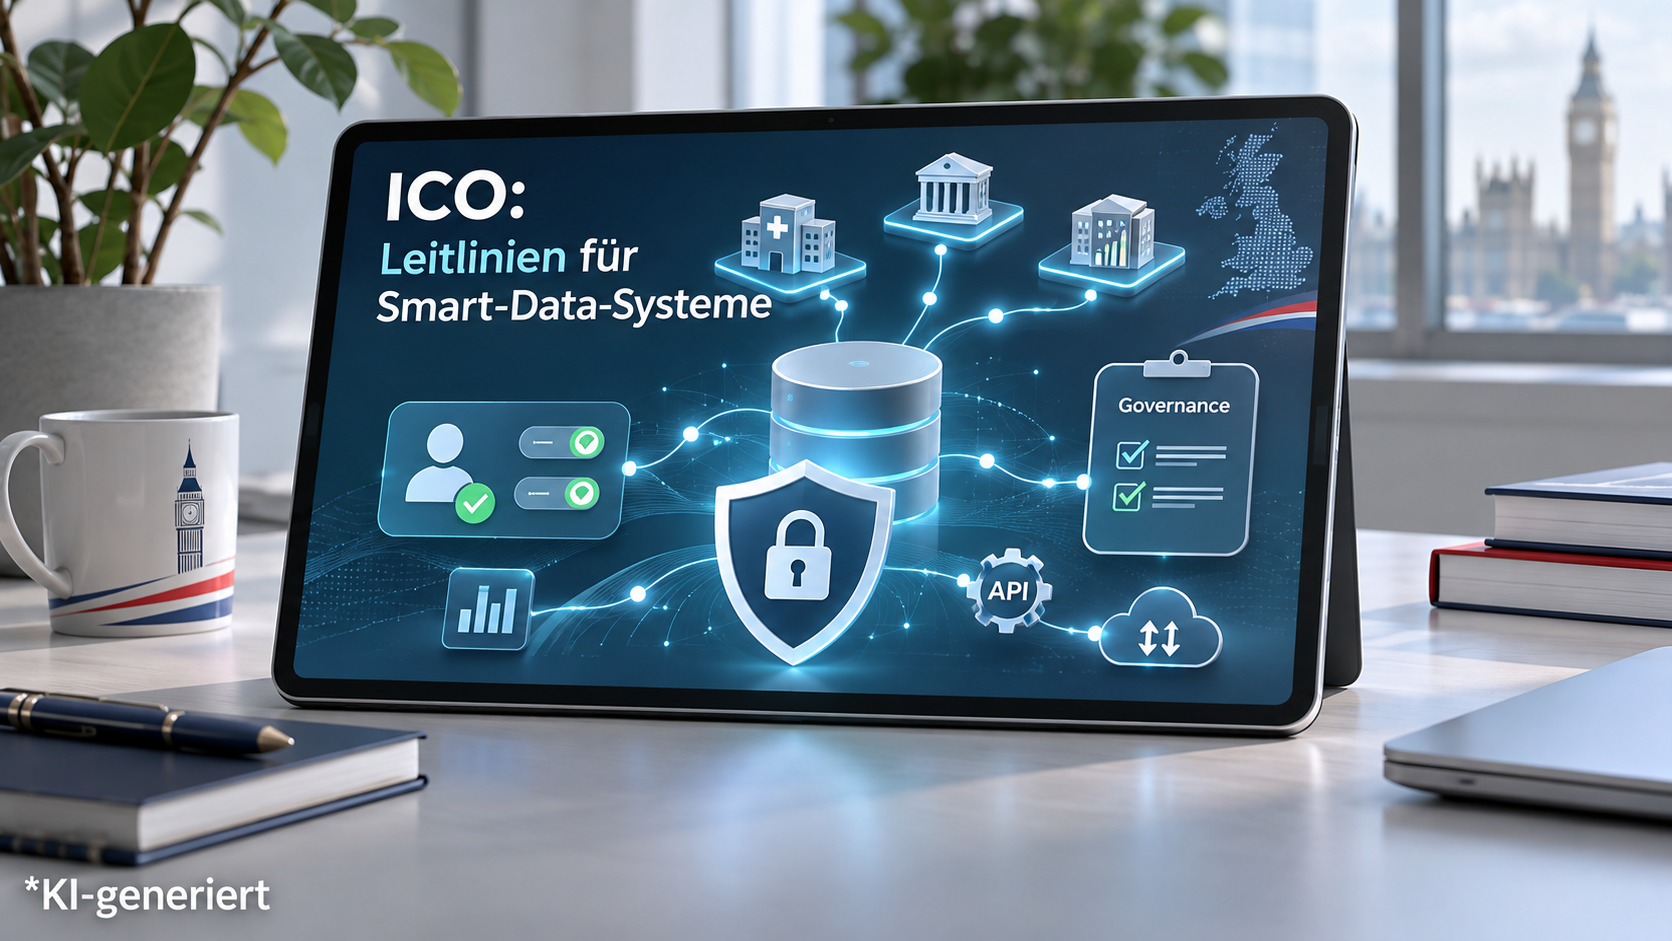
Die britische Datenschutzbehörde Information Commissioner’s Office (ICO) hat Leitlinien zur datenschutzkonformen Ausgestaltung von Smart-Data-Systemen veröffentlicht.
Smart-Data-Systeme zielen darauf ab, dass Menschen und Unternehmen mehr Kontrolle über ihre Daten haben. Durch eine sichere und standardisierte Datenweitergabe können neue Dienste genutzt, Angebote verglichen und fundiertere Entscheidungen getroffen werden.
Sobald dabei personenbezogene Daten verarbeitet werden, gelten jedoch auch die datenschutzrechtlichen Anforderungen. Das ICO verweist insbesondere auf den Data Use and Access Act 2025 (DUAA) sowie die britische Datenschutzgrundverordnung, die UK GDPR. Die neuen Leitlinien sollen Verantwortlichen dabei helfen, Datenschutz bereits bei der Gestaltung von Smart-Data-Systemen angemessen zu berücksichtigen.
Was sind Smart-Data-Systeme?
Smart Data beschreibt den geregelten Austausch von Daten zwischen Organisationen innerhalb einer bestimmten Branche oder auch branchenübergreifend. Smart-Data-Systeme schaffen einen übergreifenden Rahmen, der festlegt, unter welchen Voraussetzungen Daten geteilt werden können und welche Rollen und Verantwortlichkeiten etwa Kunden, Dateninhaber und Drittanbieter übernehmen.
Die Programme knüpfen an bestehende Modelle oder Schnittstellen wie „Open Banking“ an. Der DUAA schafft für die Einführung Smart-Data Systeme insbesondere in den Bereichen eine gesetzliche Grundlage, in denen der Wettbewerb nur eingeschränkt funktioniert, das Kundenvertrauen gering ist oder die Ergebnisse für Verbraucher verbessert werden sollen.
Smart-Data-Systeme können dabei sowohl personenbezogene Daten als auch andere Datenarten erfassen. Wenn die Verarbeitung personenbezogene Daten betroffen ist, gelten entsprechende datenschutzrechtliche Vorgaben für den Verantwortlichen bzw. den gemeinsam Verantwortlichen.
Privacy by Design and Default
Die UK GDPR verpflichtet, wie auch die DSGVO, Organisationen dazu, Datenschutz bereits bei der Gestaltung von Systemen und Verarbeitungstätigkeiten zu berücksichtigen. Auch bei Smart-Data-Systemen verweist das ICO deshalb ausdrücklich auf die Grundsätze von Privacy by Design and Default.
Datenschutz soll von Anfang an in technische Standards und Governance-Strukturen eingebaut werden. Dazu gehören insbesondere Transparenz, Fairness, Sicherheit, klare Verantwortlichkeiten und die Möglichkeit, Betroffenenrechte wirksam auszuüben. Das ICO betont dabei die Bedeutung von Vertrauen. Smart-Data-Systeme können nur dann dauerhaft angenommen werden, wenn Menschen nachvollziehen können, wie ihre Daten verarbeitet und weitergegeben werden. Auch sollte ein Verständnis dafür geschaffen werden, unter welchen Voraussetzungen eine Einwilligung erforderlich ist und dass die Verarbeitung im Einklang mit den Regeln des jeweiligen Programms erfolgt.
Zugleich müssen die beteiligten Organisationen sicherstellen, dass personenbezogene Daten angemessen geschützt und die Rechte der Betroffenen gewahrt werden.
Abgrenzung zum Recht der Datenübertragbarkeit
Die Leitlinien grenzen Smart-Data-Systeme außerdem vom Recht auf Datenübertragbarkeit ab. Dabei haben Einzelpersonen das Recht, bestimmte personenbezogene Daten von einer Organisation an eine andere übertragen zu lassen.
Smart-Data-Systeme gehen jedoch darüber hinaus. Sie können etwa einen kontinuierlichen Datenaustausch in Echtzeit ermöglichen, einen größeren Datenumfang erfassen oder auch Daten über Unternehmen einbeziehen.
Zudem wird das Recht auf Datenübertragbarkeit grundsätzlich im Einzelfall ausgeübt. Organisationen können zusätzliche Informationen zur Identitätsprüfung verlangen und haben regelmäßig bis zu einen Monat Zeit, um auf einen Antrag zu reagieren. Smart-Data-Systeme sind dagegen darauf ausgelegt, Daten standardisiert und teilweise fortlaufend zwischen verschiedenen Beteiligten zu übertragen. Dadurch können sie den Datenaustausch deutlich stärker vereinheitlichen als das klassische Recht auf Datenübertragbarkeit.
An wen richten sich die Leitlinien konkret?
Die Leitlinien des ICO richten sich vor allem an „Scheme Designer“. Damit sind unter anderem Ministerien, Regulierungsbehörden, Betreiber und andere Stellen gemeint, die die Regeln, Governance-Strukturen und technischen Standards eines Smart-Data-Systems entwickeln oder überwachen.
Diese Akteure können die Rahmenbedingungen für die Verarbeitung personenbezogener Daten erheblich prägen, auch wenn sie selbst nicht die Verarbeitung der personenbezogene Daten vornehmen. Die Leitlinien sollen ihnen deshalb regulatorische Orientierung geben und zeigen, wie Smart-Data-Systeme so gestaltet werden können, dass beteiligte Organisationen datenschutzkonforme Datenübertragungen durchführen und die Rechte der Betroffenen wahren können.
Fazit
Smart-Data-Systeme bieten die Chance, Menschen mehr Kontrolle über ihre Daten zu geben, Innovationen zu fördern und neue digitale Dienste zu ermöglichen.
Das ICO macht dabei deutlich, dass eine datenschutzfreundliche Gestaltung des Systems die beteiligten Organisationen nicht von ihren eigenen Pflichten entbindet. Verantwortliche, gemeinsam Verantwortliche und Auftragsverarbeiter müssen weiterhin selbst prüfen, welche Rolle sie einnehmen und welche datenschutzrechtlichen Anforderungen für ihre konkrete Verarbeitung gelten. Lesen Sie mehr zur britischen Datenschutzbehörde in unserem Beitrag zu der Aktualisierung ihrer Leitfäden zu internationalen Datenübermittlungen.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.