
IQVIA verarbeitet als Unternehmen im Bereich der Gesundheitsforschung und klinischen Auftragsforschung regelmäßig Gesundheitsdaten. Bereits im Juli 2026 haben wir darüber berichtet, dass die französische Datenschutzbehörde CNIL gegen IQVIA Operations France ein Bußgeld in Höhe von fünf Millionen Euro verhängt hatte. Hintergrund waren unter anderem eine nach Auffassung der Behörde unzureichende Anonymisierung von Gesundheitsdaten sowie weitere datenschutzrechtliche Verstöße.
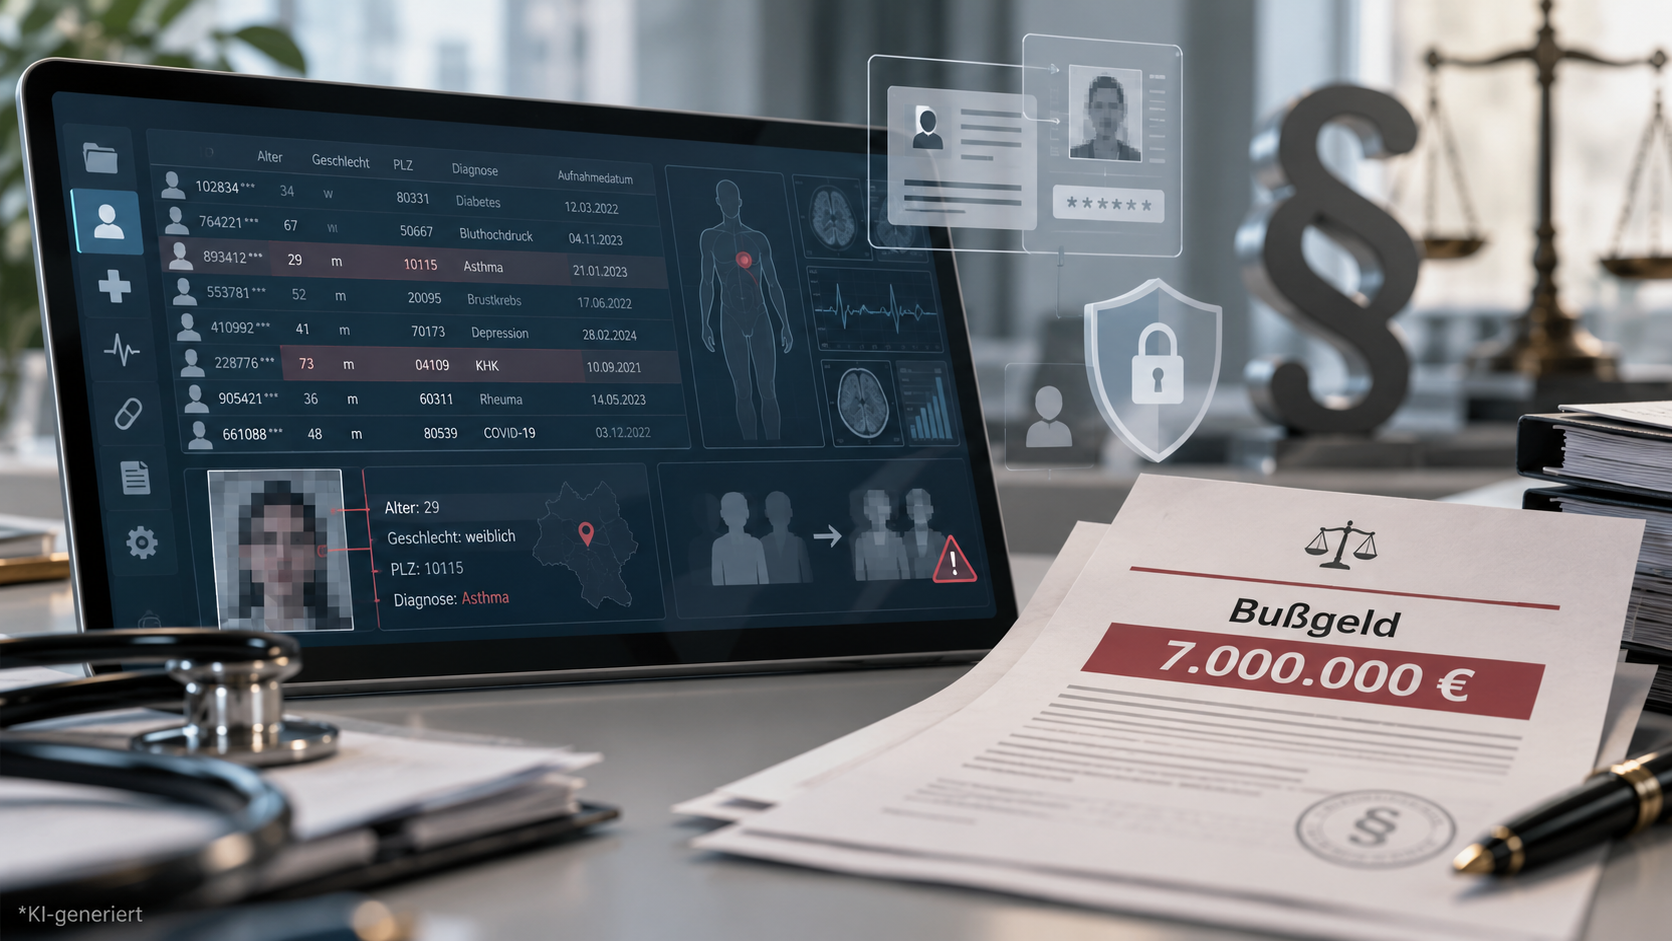
Nun ist auch die italienische Datenschutzbehörde Garante gegen IQVIA Solutions Italy S.r.l. vorgegangen. Mit Entscheidung vom 2. Oktober 2026 verhängte sie ein Bußgeld in Höhe von sieben Millionen Euro. Auch Garante kam zu dem Ergebnis, dass die betreffenden Datensätze nicht als anonym angesehen werden konnten.
Datenbank mit Gesundheitsdaten von eine Millionen Patienten
IQVIA Solutions Italy S.r.l. führte eine Datenbank mit Gesundheitsinformationen von rund einer Million Patienten aus etwa 800 Hausarztpraxen. Die Daten wurden unter anderem für Studien im Auftrag von Pharmaunternehmen genutzt. Nach Darstellung des Unternehmens sollten die Informationen vor ihrer weiteren Verarbeitung anonymisiert worden sein. Nach Auffassung der Garante waren die Daten jedoch nicht wirksam anonymisiert.
Jedem Patienten war ein Code zugeordnet, über den sich der jeweilige Gesundheitsverlauf über einen längeren Zeitraum nachvollziehen ließ. Hinzu kamen zahlreiche Informationen, unter anderem zu Geburtsjahr, Geschlecht, Diagnosen, Untersuchungen und Standortdaten. In dieser Kombination bestand nach Ansicht der Behörde weiterhin die Möglichkeit, einzelne Personen herauszufiltern und mit vertretbarem Aufwand wieder zu identifizieren.
Eine solche Reidentifizierbarkeit spricht gegen eine echte Anonymisierung. Besteht weiterhin ein Personenbezug, fallen die Daten grundsätzlich in den Anwendungsbereich der DSGVO. Ähnlich der CNIL sah auch Garante bereits ab der Erhebung der Daten durch die Hausärzte eine datenschutzrechtliche Verantwortung.
Zusätzlich enthielt die Datenbank aber Informationen mit direktem Personenbezug von mehr als 3.300 Personen. Dazu gehörten Namen, Steuerkennnummern, Adressen und Kontaktdaten. Bei mehr als 3.000 dieser Personen waren diese Angaben zudem mit Gesundheitsdaten verknüpft.
EDSA: Wie lässt sich die Anonymität von Daten beurteilen?
Der Europäische Datenschutzausschuss (EDSA) hat eine Zusammenfassung dazu veröffentlicht, wie sich die Anonymität von Daten beurteilen lässt. Bereits Anfang 2026 hatte der EDSA Leitlinien zur Anonymisierung vorgelegt, über die wir unter anderem in unserem Beitrag vom 13. August 2026 berichtet haben.
Nach Auffassung des EDSA sind Daten anonym, wenn sie sich nicht mehr auf eine identifizierte oder identifizierbare natürliche Person beziehen. Entscheidend ist, ob eine Person mit Mitteln, deren Einsatz vernünftigerweise zu erwarten ist, noch von anderen Personen unterschieden oder anderweitig identifiziert werden kann.
Drei Kriterien einer rechtmäßigen Anonymisierung
Für die praktische Prüfung stellt der EDSA insbesondere auf drei Kriterien ab:
- Einzelne Personen dürfen nicht aus einem Datensatz herausgegriffen werden können („record isolation“)
- Die Reidentifizierung oder umfassende Profilbildung anhand der Verknüpfung verschiedener Informationen sollte nicht möglich sein („linkability“)
- Aus den Daten dürfen nicht mit hinreichender Wahrscheinlichkeit zusätzliche personenbezogene Informationen über eine bestimmte Person abgeleitet werden können („inference“).
Sind alle drei Kriterien erfüllt, spricht dies grundsätzlich für eine wirksame Anonymisierung. Wird eines der Kriterien nicht erfüllt, folgt daraus jedoch nicht automatisch, dass personenbezogene Daten auch tatsächlich vorliegen. Dann ist eine weitergehende Prüfung des konkreten Kontexts erforderlich.
IT-Planungsrat: So geht Anonymisierung bei KI-Nutzung
Nicht selten wird in der Analyse und Forschung im Gesundheitsbereich auch KI eingesetzt, wobei die Anonymisierung von personenbezogenen Gesundheitsdaten ebenfalls erheblich wird. Der deutsche IT-Planungsrat hat gerade für die Anonymisierung im Kontext der Entwicklung und Nutzung von KI-Systemen eine Guideline zu Datenschutzrechtliche und technische Rahmenbedingungen veröffentlicht.
Auch der IT-Planungsrat hebt unter anderem hervor, dass eine wirksame Anonymisierung nicht davon abhängt, dass Informationen, die eine direkte Identifikation ermöglichen, entfernt werden. Auch ist relevant, ob der Personenbezug unter Berücksichtigung des konkreten Datensatzes, vorhandenen Zusatzwissens und technischer Möglichkeiten tatsächlich ausreichend beseitigt worden ist.
Gerade bei KI-Systemen können große Datenmengen vorliegen, die theoretisch miteinander kombiniert werden können. Dadurch steigt auch das Risiko einer Reidentifizierung von Personen. Deshalb empfehlt der IT-Planungsrat, dass bereits bei der Konzeption eines KI-Projekts geklärt werden soll, welche Daten tatsächlich benötigt werden und ob personenbezogene Daten durch ausreichend anonymisierte Daten ersetzt werden können.
Fazit
Die Bewertung der Anonymisierungsprozesse der IQVIA zeigt erneut, wie hoch die Anforderungen an eine wirksame Anonymisierung von Gesundheitsdaten sind. Das Entfernen direkter Identifikatoren allein reicht nicht aus. Entscheidend ist, ob Betroffene mit vertretbarem Aufwand noch identifiziert werden können.
Dabei stellt die Anonymisierung selbst eine relevante Datenverarbeitung dar, die insbesondere dem Vorliegen einer zulässigen Rechtsgrundlage, Zweckbindung und datenschutzrechtlicher Verantwortung unterliegt. Ihr externer Datenschutzbeauftragter unterstützt Sie ihre Anonymisierungsprozesse rechtswirksam umzusetzen.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.