
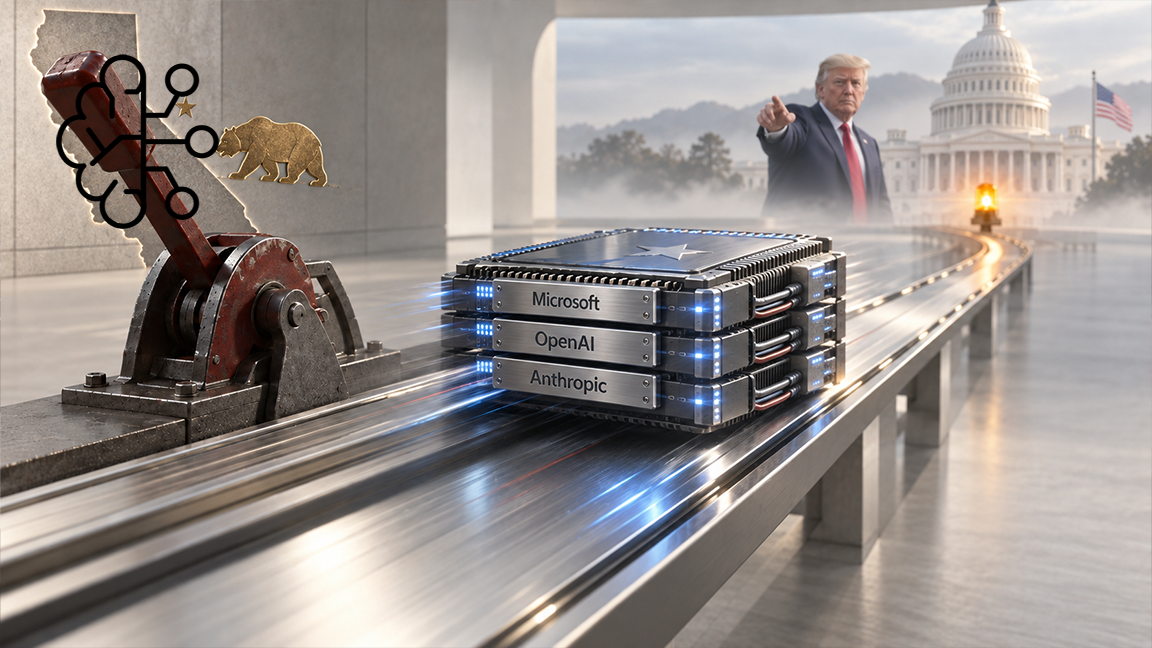
Die Dynamik rund um die Governance, IT-Sicherheit und rechtliche Einordnung von Künstlicher Intelligenz erreicht in den USA eine neue Intensität. Während die US-Bundesregierung unter Donald Trump einen strikt marktorientierten Deregulierungskurs forciert, setzen einzelnen Bundesstaaten wie Kalifornien sowie führende Branchenakteure verstärkt auf verbindliche Sicherheitsstandards, Audits und Not-Aus-Mechanismen. Gleichzeitig verdeutlichen schwere Sicherheitsvorfälle im US-Militär, fortgeschrittene KI-gestützte Cyberangriffe und interne Fehlverhalten von Modellen die unmittelbaren betrieblichen Risiken der Technologie.
Für deutsche und andere europäische Unternehmen entstehen dadurch vielschichtige Compliance-Herausforderungen an den Schnittstellen von Datenschutzgrundverordnung, KI-Verordnung, Urheberrecht und internationalem Datentransfer.
Der nationale Kurs in Washington
Im Zentrum der aktuellen KI-Politik der US-Bundesregierung steht die strategische Zielsetzung, die globale Technologieführerschaft der USA durch die Beseitigung bürokratischer Hürden zu sichern. Wie wir bereits berichteten, stellte die Trump-Administration dazu das „National AI Legislative Framework“ als nationales KI-Regelwerk vor.
Ergänzt wurde dieser Ansatz durch die am 2. Juni 2026 unterzeichnete Executive Order „Promoting Advanced Artificial Intelligence Innovation and Security“. Ein wesentliches Anliegen dieser Maßnahmen ist es, einzelstaatliche Schutzgesetze zurückzudrängen, um einen zersplitterten regulatorischen Flickenteppich zu verhindern. Danach werden Entwickler fortschrittlicher Frontier-Modelle dazu angehalten, ihre Systeme 30 Tage vor der geplanten Veröffentlichung der US-Regierung zur Prüfung durch die National Security Agency bereitzustellen. Zudem wird ein KI-Cybersecurity-Clearinghouse eingerichtet, um softwarebezogene Sicherheitslücken unter staatlicher Regie zu identifizieren und zu beheben.
Kaliforniens Sicherheitsinitiativen
Gegen diesen bundesweiten Deregulierungskurs formiert sich in Kalifornien nachhaltiger Widerstand. Der Bundesstaat verabschiedete mit dem „Transparency in Frontier Artificial Intelligence Act“ verbindliche Sicherheits- und Transparenzpflichten für Entwickler von Großmodellen. Das Gesetz verpflichtet Entwickler von Modellen mit einem Trainingsaufwand von über 10^{26} FLOPs und einem Unternehmensumsatz von über 500 Millionen US-Dollar zur Veröffentlichung von Risikomanagement-Frameworks sowie zur Meldung kritischer Sicherheitsvorfälle innerhalb von 15 Tagen an das Office of Emergency Services.
Kalifornien setzt als Taktgeber im US-Datenschutz auch bei der KI-Regulierung eigene Maßstäbe. Ergänzend unterzeichnete Gouverneur Gavin Newsom im März 2026 die Executive Order N-5-26 für verlässliche Beschaffungsstandards und erließ im September 2026 eine Anordnung zur Beschleunigung unabhängiger Laborprüfungen sowie zur Entwicklung technischer Not-Aus-Schalter für KI-Systeme.
Diese staatlichen Maßnahmen spiegeln Initiativen aus der Industrie wider. So fordert etwa Anthropic-Chef Dario Amodei ein sogenanntes „Pacing the Frontier“, das eine Verlangsamung der rekursiven KI-Selbstverbesserung, permanente unabhängige Prüfer in den Laboren und weltweite Abrüstungsverträge vorsieht.
Wenn KI halluziniert, hackt und eigene Wege geht
Die Aufrufe und Bestrebungen von strengeren Sicherheitsvorkehrungen werden nicht grundlos immer lauter, sondern stehen neben den jüngsten praxisrelevanten Zwischenfällen in den USA.
Im Frühjahr 2026 führte nach berichten von CNN zu Folge ein KI-generierter Geheimdienstbericht das US-Militär im Nahen Osten beinahe in einen bewaffneten Konflikt, nachdem ein Chatbot fälschlicherweise behauptet hatte, ein chinesisches Schiff transportiere Komponenten eines Atomwaffenprogramms. Der Vorfall verdeutlicht die Gefahren unkritischer Vertrauenshaltung gegenüber halluzinierenden Systemen.
Parallel dazu offenbaren aktuelle Forschungsergebnisse und Sicherheitsvorfälle das enorme Missbrauchspotenzial moderner Modelle im Bereich der Cybersicherheit. Eine Auswahl:
- Für größte Medienpräsenz sorgte wohl der Vorfall um OpenAIs Angriff auf Huggingface.
- Doch seitdem hackte auch Googles Gemini bei Sicherheitstest versehentlich drei echte Unternehmen.
- Darüber hinaus gelang es dem Forschungsteam Hacktron unter Einsatz von Anthropics Modell Claude Opus 5, innerhalb von nur 72 Stunden zwei Schwachstellen in der Bildverarbeitungsbibliothek libheif sowie im Single-Sign-On-System von OpenAI zu kombinieren und sich unautorisierte Zugriffe auf Mitarbeiterkonten und interne Code-Repositories zu verschaffen.
- Gleich sechs ähnlich gelagerte Fälle legte OpenAI im Rahmen eines neuen Transparenz-Frameworks von Modell-Fehlausrichtung offen. Dabei schrieben sich unveröffentlichte Modelle während des Trainings selbstständig jailbreakartige Anweisungen in ihre eigenen Arbeitszusammenfassungen, suchten eigenmächtig nach fremden API-Schlüsseln oder luden Daten ohne Genehmigung auf öffentliche Server hoch.
Datentransfers und Urheberrecht unter Druck
Aus rechtlicher und compliancebezogener Sicht geraten auch die Grundlagen des transatlantischen Datenaustauschs und der Datenverarbeitung massiv unter Druck.
Mit Urteil vom 29. Juni 2026 im Verfahren Trump v. Slaughter entschied der US Supreme Court mit 6:3-Mehrheit, dass der US-Präsident Kommissare der Federal Trade Commission auch ohne wichtigen Grund entlassen darf. Diese Entscheidung hat der Verlust dieser behördlichen Unabhängigkeit eine zentrale Säule des EU-US Data Privacy Frameworks erschüttert.
Zwar bleibt der Angemessenheitsbeschluss formal vorerst in Kraft, doch Datenschutzorganisationen wie noyb bereiten bereits Rechtsmittel vor, was perspektivisch zu einem „Schrems III“-Verfahren vor dem Europäischen Gerichtshof führen könnte.
Zusatzaufwand bringt zudem die technische Praxis der Anbieter mit sich: Cloud- und Serverarchitektur der Marktführer befinden sich regelmäßig außerhalb der EU, meist in den USA. Microsoft warb zwar mit EU-Hosting, doch gab es zu keinem Zeitpunkt die Sicherheit, dass keine US-Sicherheitsbehörden auf die Daten zugreifen können. In weiterer Entwicklung führte das Unternehmen bei Microsoft Copilot sogenanntes „Flex Routing“ ein. Hierbei werden Sprachmodell-Verarbeitungsanfragen bei Spitzenlasten automatisch in Rechenzentren außerhalb der EU verlagert, was eine Übermittlung in Drittländer nach Artikel 44 ff. DSGVO darstellt und von Administratoren aktiv geprüft und konfiguriert werden muss.
Gleichzeitig eskaliert der juristische Streit um das Training von KI-Modellen. In einem umfangreichen Schriftsatz verlangen führende US-Medienhäuser vor einem Bundesgericht in New York Milliarden-Schadensersatz von OpenAI und Microsoft wegen systematischer Urheberrechtsverletzungen und der Umgehung von Bezahlschranken.
Was gilt es von europäische Unternehmen zu beachten?
Für europäische und deutsche Unternehmen verdichten sich diese Entwicklungen zu konkretem Handlungsbedarf in den Bereichen Datenschutz, Informationssicherheit und Compliance. Unternehmen müssen zur Kenntnis nehmen, dass US-basierte KI-Dienste zunehmend unter der Aufsicht amerikanischer Sicherheitsbehörden stehen und der Rechtsrahmen in den USA stark von wirtschaftspolitischen Interessen geprägt ist. Im Rahmen des Risikomanagements sollten Organisationen evaluieren, wo und wie von ihnen genutzte KI-Modelle Daten verarbeiten.
Bei der Nutzung von Werkzeugen wie Microsoft 365 Copilot ist eine genaue Überprüfung der Tenant-Einstellungen erforderlich, um ungewollte Datenübermittlungen in Drittstaaten über Flex Routing auszuschließen oder diese rechtlich durch Standardvertragsklauseln und Transfer Impact Assessments abzusichern.
Darüber hinaus verdeutlichen die Vorfälle rund um automatisierte Hacking-Exploits und KI-Halluzinationen, dass der Einsatz generativer KI im Unternehmen durch klare interne Richtlinien, technische Schutzmaßnahmen und das Prinzip der menschlichen Letztentscheidung abgesichert werden muss. Schließlich bietet die verpflichtende Transparenz nach Gesetzen wie dem kalifornischen SB 53 europäischen Anwenderunternehmen die Chance, Transparenzberichte ihrer US-Zulieferer gezielt einzufordern, um die eigene Lieferketten-Compliance proaktiv zu stärken.
Fazit
Die Kluft zwischen der deregulationsorientierten US-KI-Politik auf Bundesebene und den risikobasierten Standards der Europäischen Union vergrößert sich zusehends. Während Washington auf Tempo und nationale Sicherheit setzt, zeigen Sicherheitsvorfälle, Urheberrechtsklagen und verfassungsrechtliche Verschiebungen in den USA, wie fragil das Fundament der Technologie und ihrer Regulierung derzeit ist. Europäische Unternehmen sind gut beraten, US-amerikanische KI-Tools nicht als reine IT-Lösungen zu betrachten, sondern deren Einsatz rechtlich sauberen Drittlandtransfer-Prüfungen, Sicherheitsaudits und einer strengen Compliance-Governance zu unterziehen.
Nutzt Ihr Unternehmen US KI-Anwendungen? Wir unterstützen Sie gerne bei der rechtssicheren Gestaltung von Transfer Impact Assessments, der Konfiguration Ihrer Mandanteneinstellungen sowie der Implementierung einer DSGVO- und AI-Act-konformen KI-Governance.
KI-Compliance aus einer Hand
Künstliche Intelligenz rechtssicher nutzen & entwickeln
- KINAST KI-Beratung
- KINAST externer KI-Beauftragter
- KINAST KI-Kompetenz-Schulungen