
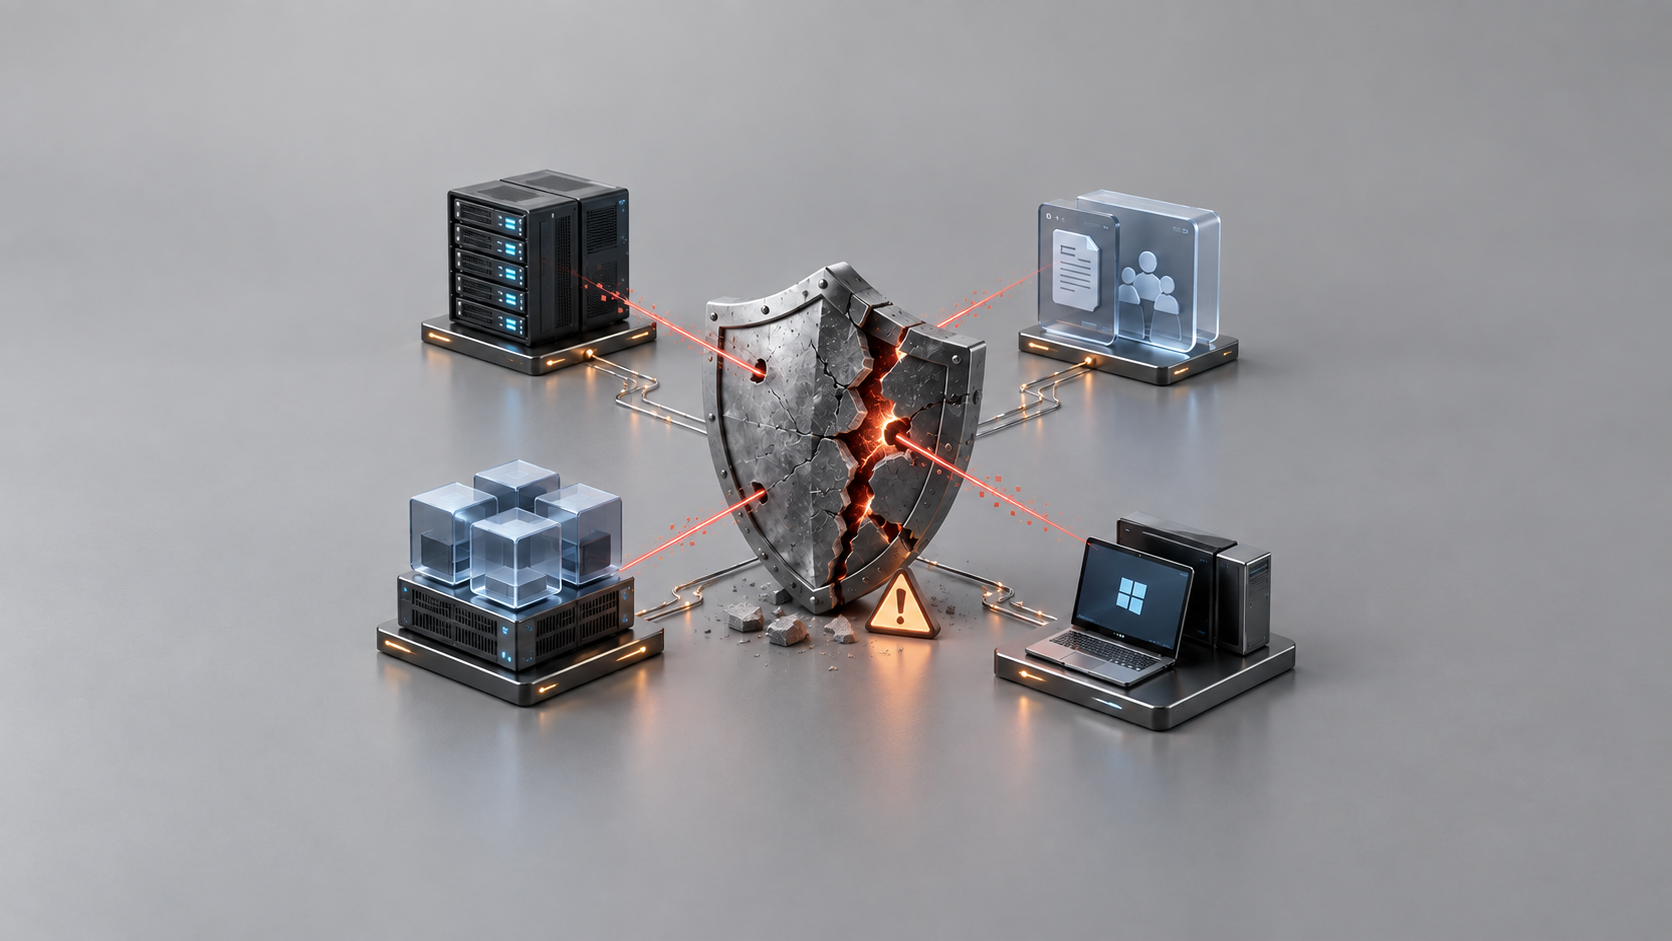
Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) warnt vor aktiv ausgenutzten Sicherheitslücken im Microsoft Internet Key Exchange (IKE), Microsoft SharePoint, VMware vCenter und macOS. Die Behörde hat vier entsprechende Schwachstellen am 18. August in ihren sogenannten Known Exploited Vulnerabilities Catalog (KEV-Katalog) aufgenommen.
Aufnahme im KEV-Katalog
Voraussetzung für eine Aufnahme in den KEV-Katalog sind nach Angaben der CISA insbesondere konkrete Hinweise darauf, dass eine Schwachstelle tatsächlich ausgenutzt wird. Betroffen sind vier unterschiedliche Produkte und Plattformen. Die Warnung zeigt damit, dass sich aktuell ausgenutzte Schwachstellen nicht auf einzelne Hersteller oder Betriebssysteme beschränken.
Mit der Aufnahme in den KEV-Katalog hebt CISA die praktische Bedeutung der vier Schwachstellen hervor. Der Katalog dient auch als Orientierung für die Priorisierung bekannter, aktiv ausgenutzter Sicherheitslücken.
Bei einer Schwachstelle handelt es sich um eine Double-Free-Schwachstelle in den Microsoft Internet Key Exchange (IKE) Service Extensions. Die CISA führt die Sicherheitslücke aufgrund nachgewiesener aktiver Ausnutzung in ihrem Katalog.
Ebenfalls betroffen ist Microsoft SharePoint. Die unter CVE-2026-55040 geführte Schwachstelle betrifft die Authentifizierung von SharePoint. Microsoft hatte die Sicherheitslücke bereits im Rahmen des Juli-Patchdays adressiert. Angreifer können durch diese Sicherheitslücke die vorgesehene Authentifizierung umgehen. Auch für diese Schwachstelle liegen der CISA inzwischen Nachweise über eine aktive Ausnutzung vor.
Für Betreiber betroffener SharePoint-Systeme erhält die Installation der bereitgestellten Sicherheitsupdates damit besondere Bedeutung. Die CISA empfiehlt Organisationen generell, Schwachstellen aus dem KEV-Katalog im Rahmen eines risikobasierten Schwachstellenmanagements prioritär zu beheben.
VMware vCenter und macOS ebenfalls betroffen
Die Warnung umfasst darüber hinaus eine weitere Schwachstelle in Broadcom VMware vCenter. Dabei handelt es sich um eine Path-Traversal-Schwachstelle. Auch hier liegt die Ursache für die Aufnahme in den KEV-Katalog in der tatsächlichen Ausnutzung.
Mit CVE-2026-65400 betrifft eine weitere aktiv ausgenutzte Schwachstelle Apples macOS. Die Sicherheitslücke liegt in der der Authentifizierung bei der Bildschirmfreigabe. Nach der von CISA aufgegriffenen Schwachstellenbeschreibung kann ein Angreifer im Netzwerk unter bestimmten Voraussetzungen eine Verbindung zur Bildschirmfreigabe herstellen, ohne über gültige Zugangsdaten zu verfügen. Apple hat die Sicherheitslücke mit entsprechenden Updates geschlossen.
Fazit
Die Aufnahme der vier Schwachstellen in den KEV-Katalog ist für Unternehmen ein bedeutsames Warnsignal. Anders als bei lediglich theoretisch ausnutzbaren Sicherheitslücken liegen nach Angaben der CISA jeweils Belege für eine aktive Ausnutzung vor. Die Behörde weist darauf hin, dass derartige Schwachstellen regelmäßig als Angriffsfläche für Cyberangriffe dienen und empfiehlt ausdrücklich, die Behebung von im KEV-Katalog enthaltenen Schwachstellen im Rahmen ihres Vulnerability-Managements zu priorisieren.
Für Verantwortliche bedeutet dies, betroffene Systeme und eingesetzte Versionen zu identifizieren und die verfügbaren Sicherheitsmaßnahmen und Updates priorisiert umzusetzen.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.