
Der Cyber Resilience Act (CRA) verändert die Anforderungen an die Cybersicherheit digitaler Produkte grundlegend. Hersteller müssen Sicherheit künftig über den gesamten Produktlebenszyklus berücksichtigen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) unterstützt Unternehmen dabei mit der Technischen Richtlinie BSI TR-03183. Teil 1 „General Requirements“ soll die Anforderungen des Cyber Resilience Act für Hersteller und Produkte greifbarer machen.
Besonders aktuell: Bereits ab dem 11. September 2026 greifen die Meldepflichten für bestimmte Schwachstellen und Sicherheitsvorfälle. Die vollständigen Anforderungen des CRA gelten ab dem 11. Dezember 2027.
Welche Produkte fallen unter den Cyber Resilience Act?
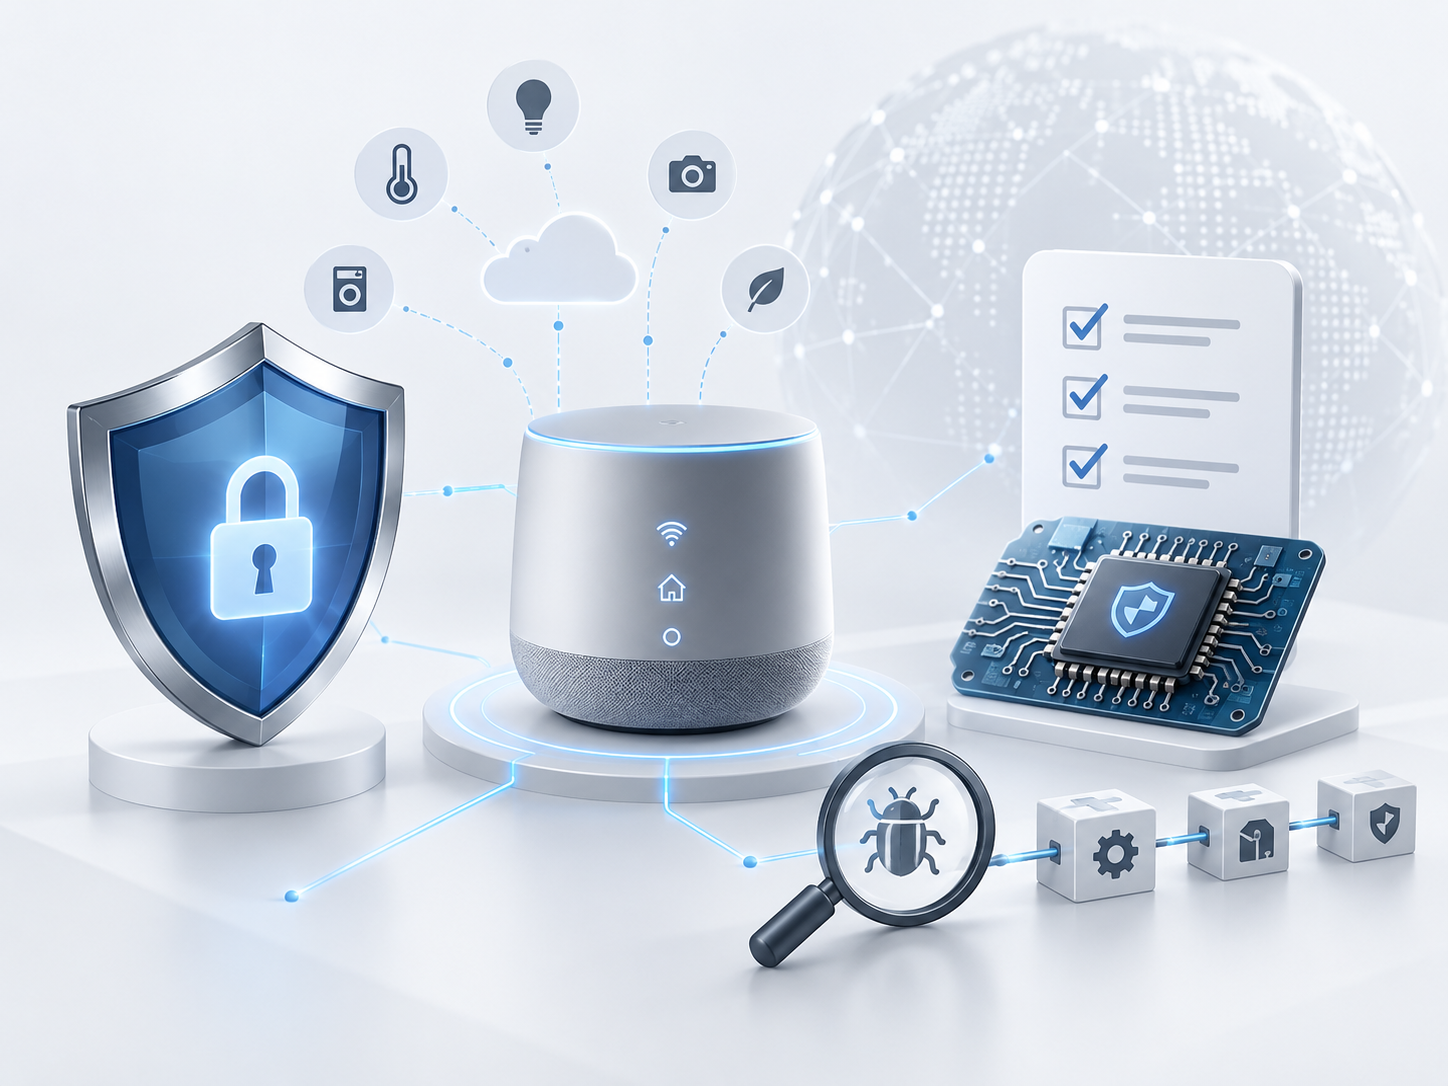
Der Cyber Resilience Act erfasst grundsätzlich Produkte mit digitalen Elementen, die auf dem europäischen Markt bereitgestellt werden. Dazu gehören sowohl vernetzte Hardwareprodukte als auch reine Software.
Das Spektrum reicht von Smartphones, Smartwatches und Smart-Home-Produkten über Firewalls und intelligente Zähler bis hin zu mobilen Apps oder Unternehmenssoftware. Bestimmte Produktbereiche sind ausgenommen. Auch nicht kommerziell bereitgestellte Open-Source-Software fällt grundsätzlich nicht unter die Anforderungen.
Damit betrifft der CRA nicht nur klassische IT-Unternehmen. Auch Hersteller, deren Produkte lediglich einzelne digitale oder vernetzte Funktionen enthalten, sollten frühzeitig prüfen, ob sie in den Anwendungsbereich fallen.
BSI TR-03183 konkretisiert die CRA-Anforderungen
Mit der BSI TR-03183 möchte das BSI Herstellern Orientierung bei der praktischen Umsetzung geben. Teil 1 „General Requirements“ bündelt Anforderungen an Hersteller und Produkte, die sich an den Artikeln und Anhängen des Cyber Resilience Act orientieren.
Im Mittelpunkt steht ein risikobasierter Ansatz. Hersteller sollen Cybersicherheitsrisiken bereits bei der Produktentwicklung identifizieren und geeignete Maßnahmen treffen. Damit folgt die Richtlinie dem Grundgedanken „Secure by Design“: Sicherheit soll nicht erst nachträglich ergänzt, sondern von Beginn an Bestandteil der Produktentwicklung sein.
Hinzu kommt „Secure by Default“. Produkte sollen bereits in ihrer Standardkonfiguration möglichst sicher sein. Dazu können beispielsweise sichere Voreinstellungen, eine geringe Angriffsfläche sowie geeignete Schutzmaßnahmen für gespeicherte und übertragene Daten gehören.
Risikobewertung wird zentraler Bestandteil
Der CRA verlangt von Herstellern eine Bewertung der Cybersicherheitsrisiken ihrer Produkte. Die daraus gewonnenen Erkenntnisse sollen in Entwicklung, Planung, Herstellung und Wartung einfließen.
Die BSI TR-03183-1 soll Herstellern dabei helfen, diesen risikobasierten Ansatz systematisch umzusetzen. Für Unternehmen bedeutet das, dass Cybersicherheit stärker in bestehende Entwicklungs- und Produktmanagementprozesse integriert werden muss.
Besonders für Hersteller, die bislang keine ausgeprägten Prozesse für Produktsicherheit oder Schwachstellenmanagement etabliert haben, bietet die Technische Richtlinie damit eine Orientierung für den Einstieg.
SBOM und Schwachstellenmanagement gehören dazu
Die BSI TR-03183 besteht nicht nur aus den allgemeinen Anforderungen. Teil 2 beschäftigt sich mit der Software Bill of Materials (SBOM). Sie dokumentiert, welche Softwarekomponenten und Bibliotheken in einem Produkt eingesetzt werden.
Eine solche Übersicht erleichtert es beispielsweise, nach Bekanntwerden einer Schwachstelle zu prüfen, welche eigenen Produkte betroffen sein könnten.
Teil 3 der Richtlinie behandelt dagegen den Umgang mit Schwachstellenmeldungen. Damit greift die TR zentrale Elemente des CRA auf: Hersteller sollen Schwachstellen erkennen, bearbeiten und während des gesamten Supportzeitraums geeignete Sicherheitsupdates bereitstellen.
Meldepflichten gelten ab September 2026
Für Hersteller wird der Cyber Resilience Act bereits vor der vollständigen Anwendung Ende 2027 praktisch relevant. Ab dem 11. September 2026 gelten die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle.
Nach den Informationen des BSI ist grundsätzlich innerhalb von 24 Stunden eine Frühwarnung erforderlich. Die eigentliche Meldung muss innerhalb von 72 Stunden erfolgen.
Unternehmen sollten deshalb nicht erst die vollständige Geltung des CRA im Dezember 2027 abwarten. Prozesse zur Erkennung, Bewertung und Meldung von Schwachstellen und Sicherheitsvorfällen müssen bereits vorher funktionieren.
CRA-Anforderungen über den gesamten Lebenszyklus
Die Pflichten enden außerdem nicht mit dem Inverkehrbringen des Produkts. Hersteller müssen während des Supportzeitraums Schwachstellen behandeln und kostenlose Sicherheitsupdates für Endnutzer bereitstellen.
Der Supportzeitraum muss gegenüber den Nutzern kommuniziert werden und beträgt nach den Hinweisen des BSI in der Regel fünf Jahre.
Damit verschiebt sich Produktsicherheit zunehmend von einer einmaligen Prüfung hin zu einem kontinuierlichen Prozess.
Fazit
Der Cyber Resilience Act macht Cybersicherheit zu einem festen Bestandteil des Produktlebenszyklus. Hersteller müssen Risiken bewerten, sichere Produkte entwickeln, Schwachstellen behandeln und ihre Prozesse dokumentieren.
Mit der BSI TR-03183 erhalten Unternehmen eine technische Orientierung, um diese Anforderungen strukturiert anzugehen. Angesichts der ab 11. September 2026 geltenden Meldepflichten sollten Hersteller ihre CRA-Vorbereitung nicht bis 2027 aufschieben.