
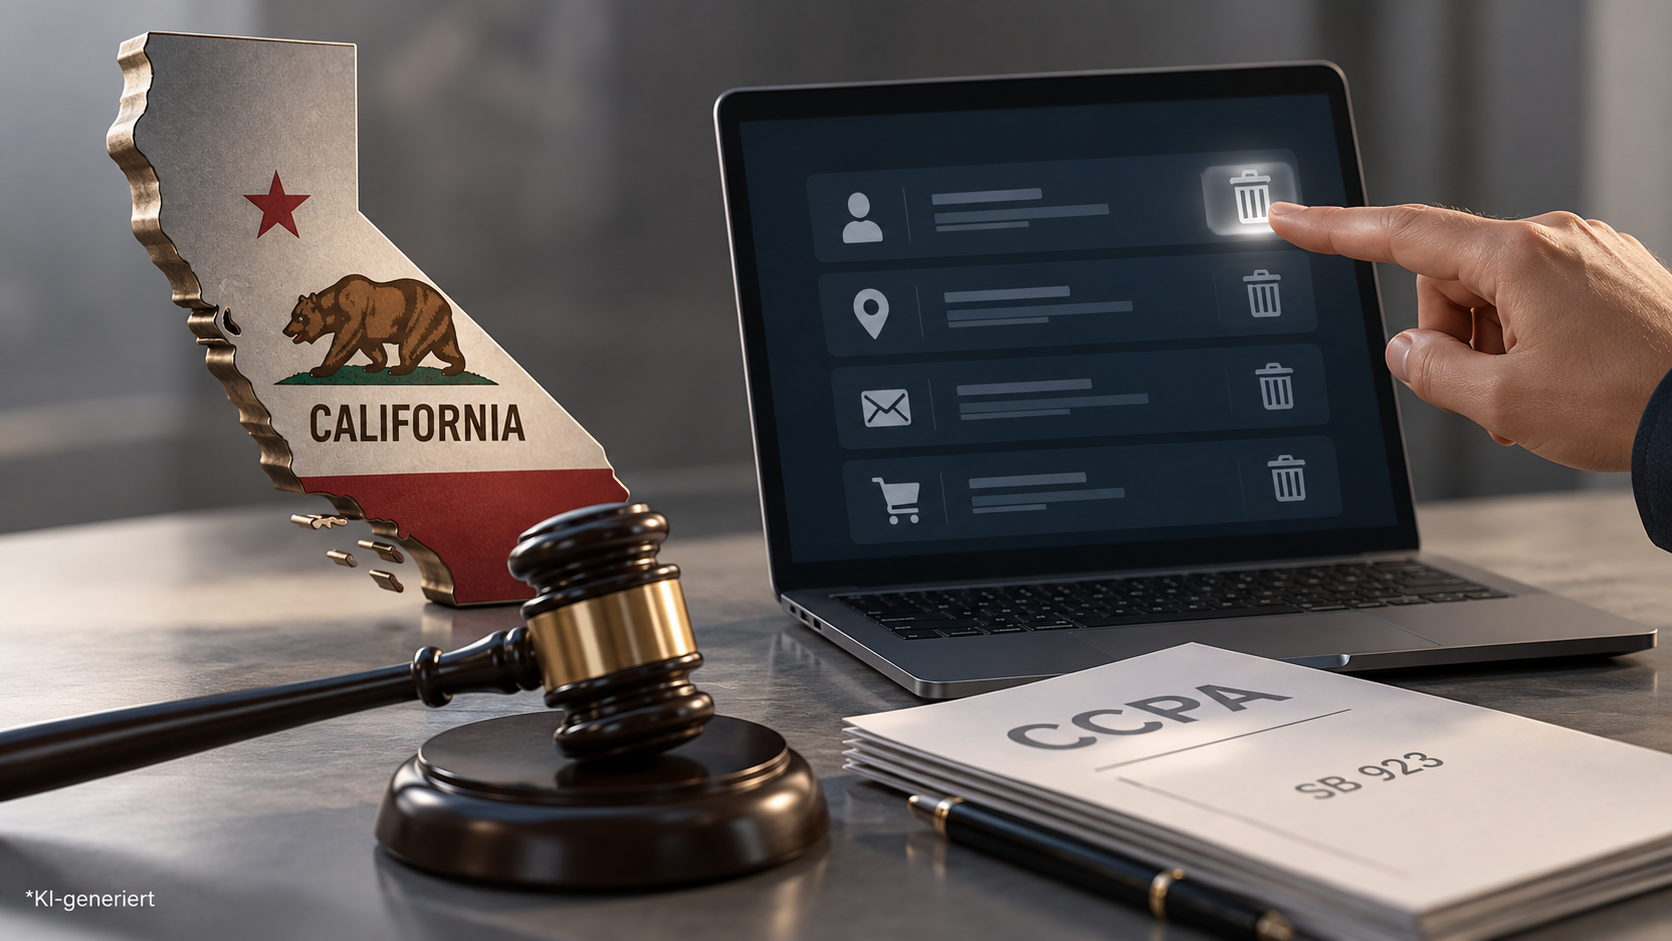
Kalifornien entwickelt sein Datenschutzrecht weiter. Neben der Durchsetzung von Verbraucherrechten gegenüber Datenbrokern wird nun auch das Recht auf Löschung personenbezogener Daten nach dem California Consumer Privacy Act (CCPA) ausgeweitet.
Mit der Unterzeichnung des Senate Bill 923, des „Expanding Privacy Rights Act“, durch Gouverneur Gavin Newsom am 27. September 2026 wurde eine weitere Änderung des CCPA auf den Weg gebracht. Diese treten zum 1. Januar 2027 in Kraft. Danach können Verbraucher auch die Löschung ihrer Daten verlangen, die ein Unternehmen nicht unmittelbar bei ihnen selbst, sondern aus Drittquellen erhoben hat. Damit wird das bisherige Löschrecht deutlich erweitert.
Wie gestaltet sich das bisherige Löschrecht im CCPA?
Über die besondere Rolle Kaliforniens im US-Datenschutzrecht und die Bedeutung des CCPA haben wir bereits in unserem Beitrag vom 27. Juli 2026 berichtet.
Das bisherige Löschrecht ist im CCPA in § 1798.105 California Civil Code geregelt. Danach können Verbraucher von einem Unternehmen grundsätzlich die Löschung ihrer personenbezogenen Daten verlangen. Erfasst sind dabei die Daten, die das Unternehmen unmittelbar bei der betroffenen Person selbst erhoben hat.
Eine ausdrückliche Regelung für Daten, die ein Unternehmen aus anderen Quellen erhalten hat, fehlte bislang. Das kann etwa dann relevant werden, wenn eine Person einem Automobilhersteller die Verarbeitung ihrer Standortdaten erlaubt und dieser die Daten anschließend an einen kommerziellen Datenhändler weitergibt.
Die betroffene Person konnte in diesem Fall die Löschung seiner Daten bei dem Automobilhersteller verlangen. Ein Löschanspruch gegenüber dem kommerziellen Datenhändler besteht dagegen nicht, weil dieser die Daten über den Automobilhersteller erhoben hat. Unabhängig davon, ob die Weitergabe der Daten im Einzelfall zulässig war, führte dies zu einer Lücke bei der Durchsetzung von Verbraucherrechten gegenüber Unternehmen.
Erweiterung des Rechts auf Löschung in CCPA
Mit der Neuregelung können Verbraucher somit grundsätzlich die Löschung ihrer Daten verlangen, die ein Unternehmen „from or about the consumer“ erhoben hat. Erfasst werden damit nicht mehr nur Daten, die unmittelbar bei der betroffenen Person erhoben wurden, sondern auch Informationen aus Drittquellen.
Hat ein Unternehmen die personenbezogenen Daten nicht direkt vom Verbraucher erhalten, darf es bestimmte Informationen dennoch aufbewahren. Zulässig ist insbesondere die Speicherung des Löschungsantrags sowie derjenigen Mindestdaten, die erforderlich sind, um sicherzustellen, dass die betreffenden Informationen dauerhaft gelöscht bleiben und nicht erneut für andere Zwecke verwendet werden.
Bestehende gesetzliche Ausnahmen vom Löschrecht bleiben unberührt. Eine weitere Speicherung kann daher weiterhin zulässig sein, wenn etwa gesetzliche Aufbewahrungspflichten bestehen.
Daneben erweitert die Neuregelung auch die Anforderungen an die Ausübung von Betroffenenrechten. Unternehmen müssen Verbrauchern künftig eine Online-Möglichkeit zur Verfügung stellen, über die Auskunftsanträge eingereicht werden können. Dies kann beispielsweise über ein Webformular oder ein entsprechendes Online-Portal erfolgen.
Welche Unterschiede bestehen zur DSGVO?
Das Löschrecht für kalifornische Verbraucher ist in seiner Zielrichtung mit dem Recht auf Löschung nach Art. 17 DSGVO vergleichbar. Beide Regelungen geben betroffenen Personen die Möglichkeit, die weitere Verarbeitung ihrer personenbezogenen Daten zu beenden. Art. 17 Abs. 1 DSGVO knüpft den Löschanspruch jedoch an konkrete Tatbestände. Dazu gehören etwa der Wegfall der Erforderlichkeit für die Verarbeitung, der Widerruf einer Einwilligung ohne andere Rechtsgrundlage oder eine unrechtmäßige Verarbeitung.
Der kalifornische Gesetzesentwurf setzt anders an. Entscheidend ist vielmehr, ob ein Unternehmen personenbezogene Daten vom oder über den Verbraucher erhoben hat und diese in den Anwendungsbereich des CCPA fallen. Der Anspruch wird damit stärker an die Herkunft und Zuordnung der Daten geknüpft.
Für europäische Unternehmen, die personenbezogene Daten kalifornischer Verbraucher verarbeiten, kann ein bestehender DSGVO-Löschprozess als Ausgangspunkt dienen, darf aber nicht ohne Weiteres mit dem CCPA-Prozess gleichgesetzt werden. Unternehmen sollten insbesondere prüfen, ob Löschanträge tatsächlich alle relevanten Systeme erfassen, einschließlich CRM-, Marketing- und Analyse-Systemen. Zudem sollte sichergestellt sein, dass bereits gelöschte Informationen erkannt werden können, wenn sie später erneut aus einer anderen Quelle eingehen.
Lassen Sie sich von unseren auf internationale Datenübertragung spezialisierten Experten beraten, wie Sie Prozesse für datenschutzrechtliche Betroffenenrechte auch in Drittstaaten rechtssicher und zuverlässig umsetzen können.
Fazit
Die Vorgaben Kaliforniens zu Datenschutz, KI und weiteren digitalen Themen und deren Weiterentwicklung entfalten auch über die eigenen Staatsgrenzen hinaus Wirkung. Ein solcher „California Effect“ ist daher durchaus erkennbar. Gleichzeitig entwickeln auch andere US-Bundesstaaten ihre Datenschutzgesetze weiter; zuletzt entwickelte Vermont auch ihr eigenes Datenschutzgesetz.
Die weitere Entwicklung bleibt dynamisch. Noch ist offen, welche Regelungen langfristig Bestand haben. Bundesrecht oder gerichtliche Entscheidungen können bestehende Vorgaben künftig begrenzen oder verändern. Unternehmen sollten die Entwicklung deshalb nicht isoliert betrachten. Kalifornien ist vielmehr Teil einer zunehmend komplexen und sich schnell wandelnden US-Digitalregulierung.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.