
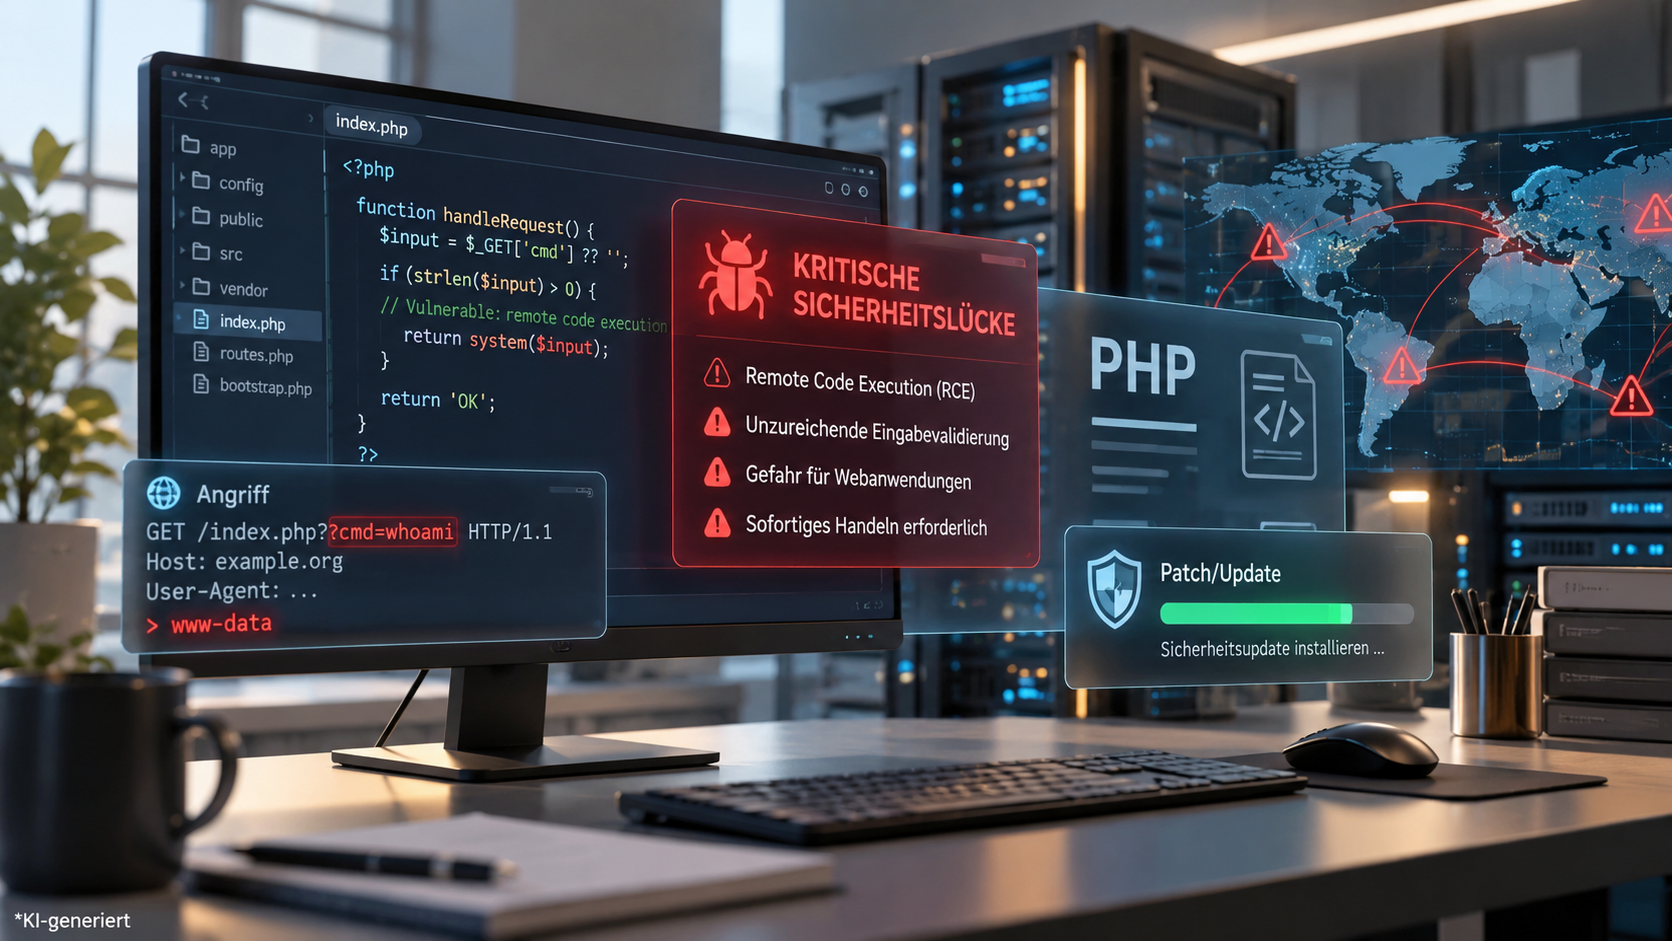
In der Webskriptsprache PHP wurden am vergangenen Mittwochnachmittag kritische Sicherheitslücken bekannt, die es Angreifern unter bestimmten Voraussetzungen ermöglichen können, ohne vorherige Anmeldung Schadcode auf betroffenen Webservern auszuführen. Für Unternehmen, die PHP-basierte Webanwendungen betreiben, kann daraus ein erhebliches Sicherheitsrisiko entstehen.
Sowohl das britische National Cyber Security Centre (NCSC) als auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) reagierten noch am selben Tag mit Warnungen und ersten Handlungsempfehlungen. Die Schwachstellen wurden durch Sicherheitsupdates von PHP bereits adressiert. Für betroffene Unternehmen kommt es nun darauf an, diese Updates möglichst zeitnah einzuspielen und bis dahin geeignete Schutzmaßnahmen umzusetzen.
Was ist PHP?
PHP: Hypertext Preprocessor ist eine weit verbreitete Serverskriptsprache, die vor allem für die Entwicklung von Webanwendungen eingesetzt wird. Sie läuft auf dem Webserver und verarbeitet dort Anfragen, greift auf Datenbanken zu und führt die Anwendungslogik aus. Erst anschließend wird das Ergebnis, meist als HTML-Seite, an den Browser des Nutzers übermittelt.
Öffnet ein Nutzer beispielsweise ein Kundenportal, verarbeitet PHP im Hintergrund die Anfrage. Die Anwendung prüft dann Berechtigungen, lädt benötigte Daten und erstellt daraus die angezeigte Website.
Da PHP in zahlreichen Webanwendungen und weiteren Produkten eingesetzt wird, können Sicherheitslücken eine große Zahl von Systemen betreffen.
Welche Sicherheitslücken wurden konkret festgestellt?
PHP benennt zwei kritische Schwachstellen, CVE-2026-109618 und CVE-2026-109619.
Bei der ersten Sicherheitslücke kann die Behandlung von Speicherengpässen dazu führen, dass interne Anfragedaten nur unvollständig initialisiert werden. Bei der anschließenden Bereinigung können diese fehlerhaften Daten dennoch als gültig verarbeitet werden.
Die zweite Sicherheitslücke betrifft einen veralteten internen Zustand. Dabei kann ein anfragebezogener Zustand bestehen bleiben, obwohl der zugrunde liegende Speicher bereits freigegeben wurde. Eine spätere Anfrage desselben Workers könnte diesen Zustand ausnutzen, bevor die reguläre Initialisierung greift.
Beide Schwachstellen können im schlimmsten Fall dazu führen, dass Angreifer ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf dem Server ausführen. Dieser Vorgang wird auch als Remote Code Execution (RCE) bezeichnet. Gelingt eine solche Ausnutzung, können sie unter Umständen die Kontrolle über Webanwendungen übernehmen, sensible Daten oder Kundendaten auslesen und kompromittierte Systeme für weitere Angriffe missbrauchen.
Wie ist die Sicherheitslücke bekannt geworden?
Die Schwachstellen wurden im Rahmen koordinierter Sicherheitsforschung entdeckt. Das Sicherheitsunternehmen Calif untersuchte PHP gezielt auf kritische Schwachstellen. Bereits am 1. August stieß Calif auf mehrere Angriffspfade, die frühere Risiken aus vergangenen Jahren erneut aufgriffen. Am 11. August meldete das Unternehmen dann den ersten Fehler an PHP, am 14. August folgte ein RCE Proof of Concept (PoC), also der Nachweis für die Möglichkeit einer Remotecodeausführung. PHP bestätigte den PoC einen Tag später. Der zweite Fehler wurde am 21. August gemeldet. Am 21. Oktober erschienen schließlich die gepatchten PHP-Versionen.
Eine Besonderheit war dabei der Einsatz von KI in der Sicherheitsforschung. Calif nutzte dabei GPT-5.6 Sol innerhalb von „Patch the Planet“. OpenAI spricht davon, dass Frontier-KI die Schwachstellen nach aktuellem Kenntnisstand vor Angreifenden gefunden habe. Dadurch entstand ein sogenanntes „Defender’s Window“. Erst dadurch konnten Wartungsteams und Sicherheitsanbieter Patches, Erkennungsregeln und Schutzmaßnahmen vorbereiten, bevor technische Details öffentlich wurden.
Unabhängig davon entdeckte und meldete auch das Cloud-Sicherheitsunternehmen Wiz beide Schwachstellen. Wiz setzte dabei ebenfalls Frontier-KI ein und beschreibt, dass Modelle bei der Entwicklung, Anpassung und Validierung funktionsfähiger Exploits eine zentrale Rolle spielten.
Handlungsbedarf für Unternehmen
Betroffen sind Unternehmen, die PHP einsetzen. Das NCSC rät zu schnellem Handeln und empfiehlt, verfügbare Sicherheitsupdates möglichst unmittelbar einzuspielen. Andernfalls kann ein erfolgreicher Angriff zu einem weitreichenden Datenabfluss aus der Betriebsumgebung einer Website führen.
Auch das BSI stuft die Lage in seinem am 22. Oktober aktualisierten IT-Sicherheitshinweis (hier abrufbar) als Orange ein. Damit besteht unmittelbarer Handlungsbedarf.
Unternehmen sollten insbesondere folgende Maßnahmen umsetzen:
- Sicherheitsupdates von PHP sofort einspielen und prüfen, ob tatsächlich eine gepatchte PHP-Version verwendet wird.
- Bei nicht kurzfristig installierbarer Patches Systeme gegebenenfalls vom Internet trennen. Workarounds bieten keinen vollständigen Schutz.
- Web Application Firewalls einsetzen, um Ausnutzungsversuche zusätzlich zu erschweren.
- Weitere betroffene Systeme prüfen, etwa Firewalls, Router oder Netzwerkgeräte mit PHP-basierten Weboberflächen oder APIs.
- Exponierte Systeme verstärkt überwachen und auf ungewöhnliche Prozesse oder verdächtige Aktivitäten achten.
- Langfristig auf unterstützte PHP-Versionen migrieren, Zugriffe restriktiver gestalten und Systeme härten.
- Zusätzliche Schutzmechanismen nutzen, um die Auswirkungen möglicher RCE-Angriffe zu begrenzen.
Entscheidend ist damit nicht nur das schnelle Patchen. Unternehmen sollten zugleich prüfen, wo PHP überhaupt eingesetzt wird und ob zusätzliche Komponenten oder eingebundene Systeme betroffen sein können.
Fazit
Das BSI wird die Lage weiterhin aktualisieren. Seit Veröffentlichung der Patches haben neben Webanwendungsentwicklern auch zunehmend Hersteller von Netzwerkkomponenten eigene Sicherheitshinweise veröffentlicht, da PHP teilweise direkt in ihren Produkten eingesetzt wird.
Eine breite erfolgreiche Ausnutzung der Schwachstellen ist dem BSI bislang nicht bekannt. Unternehmen sollten dennoch prüfen, ob sie betroffen sind. Bestehen Unsicherheiten, empfiehlt sich eine gezielte Überprüfung der eingesetzten Systeme. Können notwendige Patches nicht sofort installiert werden, sollte geprüft werden, ob betroffene Systeme bis zur Installation der Patches vorsorglich vom Internet getrennt werden können.
Lesen Sie auch unsere weiteren aktuellen Beiträge zu einem Cyberangriff bei einem bekannten Lieferdienst sowie zur Bewertung des BSI zum Einsatz von XAI in der Cybersicherheit.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.