
Cybervorfälle können in sehr unterschiedlichen Formen auftreten und verschiedene rechtliche Folgen auslösen. Eine isolierte Betrachtung nur aus Datenschutz- oder nur aus Cybersicherheitsperspektive greift deshalb häufig zu kurz. Je nach Art und Schwere des Vorfalls können für ein Unternehmen mehrere Meldepflichten gleichzeitig entstehen.
Bereits das Bundeslagebild Cybercrime 2025 zeigt, dass Cyberkriminalität ein zentrales und wachsendes Sicherheitsrisiko in Deutschland bleibt. Dabei beruhen meldepflichtige Vorfälle nicht ausschließlich auf externen Cyberangriffen. Auch Fehlkonfigurationen, kompromittierte Zugangsdaten, interne Fehlhandlungen oder technische Störungen können zu einem meldepflichtigen Cybervorfall führen.
Die Herausforderung „Cybervorfall“
Ein Cyberangriff legt zentrale IT-Systeme lahm, sensible Kundendaten geraten in falsche Hände oder eine Sicherheitslücke wird in einem digitalen Produkt entdeckt. Für betroffene Unternehmen stellt sich in solchen Situationen nicht nur die Frage, wie der Vorfall schnellstmöglich eingedämmt werden kann. Gleichzeitig müssen Verantwortliche unter erheblichem Zeitdruck klären, ob gesetzliche Meldepflichten bestehen, welche Behörden zu informieren sind und welche Fristen eingehalten werden müssen. Besonders herausfordernd ist dabei, dass ein einzelner Vorfall unterschiedliche rechtliche Anforderungen auslösen kann. Ohne klare Zuständigkeiten und abgestimmte Prozesse drohen neben den unmittelbaren Schäden auch regulatorische Konsequenzen. Umso wichtiger ist es, Cybervorfälle von Beginn an sowohl aus datenschutzrechtlicher als auch aus informationssicherheitsrechtlicher Perspektive zu bewerten.
Überblick: Meldepflichten nach DSGVO, NIS2 und CRA
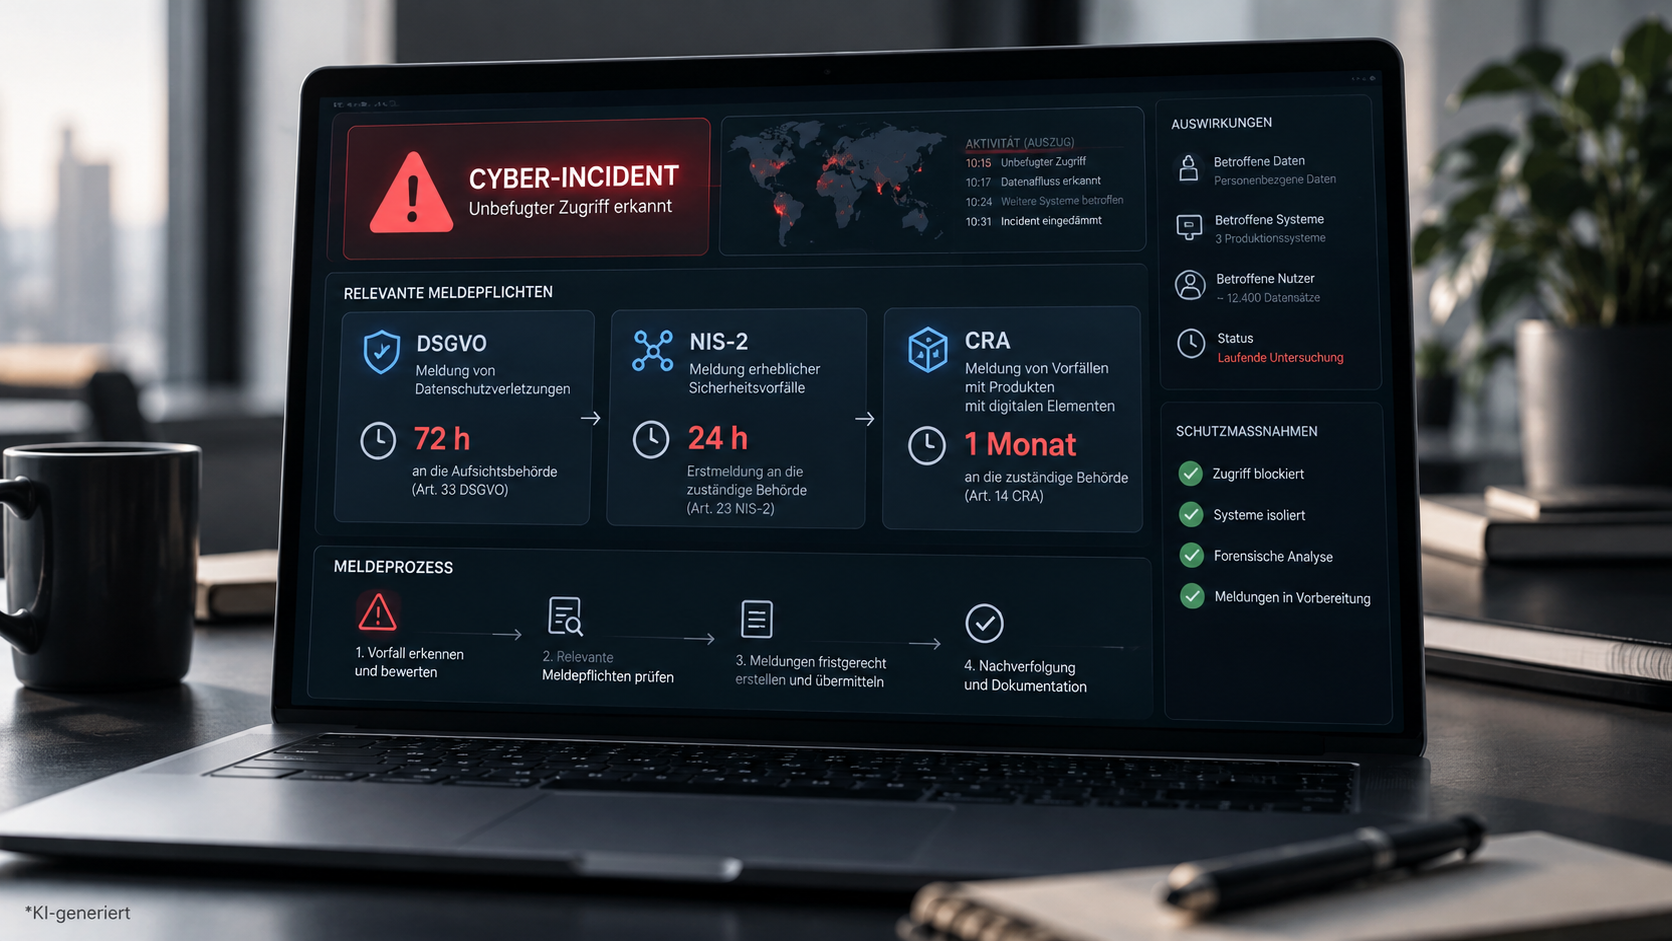
Für Unternehmen ist entscheidend, nach einem Vorfall frühzeitig zu prüfen, welche gesetzlichen Meldewege greifen, welche Fristen laufen und welche Behörden oder betroffenen Personen informiert werden müssen. Zentrale Meldepflichten für Unternehmen bestehen sowohl aus Sicht des Datenschutzes und der Informationssicherheit.
Entsprechend der DSGVO müssen Datenschutzverletzungen je nach der Schwere der Verletzung und dem Risiko für die Rechte und Freiheiten der betroffenen Person innerhalb von 72 Stunden an die Aufsichtsbehörde gemeldet werden.
Die Meldepflichten aus der NIS-2 Richtlinie finden ihre Umsetzung im BSIG und gelten für erhebliche Sicherheitsvorfälle.
Auch der Cyber Resilience Act (CRA) verlangt ebenfalls die Meldung von Cybersicherheitsrisiken, unter anderem wenn aktiv Schwachstellen im System ausgenutzt werden.
Cybervorfälle richtig einordnen
Für Unternehmen ist die rechtliche Einordnung eines Cybervorfalls in der Praxis häufig schwieriger, als es zunächst erscheint. Wird beispielsweise ein IT-System durch einen Angriff lahmgelegt, ist nicht immer sofort erkennbar, ob auch personenbezogene Daten betroffen sind, welche Auswirkungen der Ausfall auf die Geschäftstätigkeit hat oder ob eine gesetzliche Meldepflicht besteht. Hinzu kommt, dass zu Beginn eines Vorfalls oftmals noch wichtige Informationen fehlen, während die ersten Meldefristen bereits laufen. Unternehmen stehen deshalb vor der Herausforderung, den Sachverhalt technisch aufzuklären, mögliche Risiken zu bewerten und gleichzeitig die rechtlichen Anforderungen zu erfüllen. Dabei hilft eine strukturierte Prüfung: Zunächst muss festgestellt werden, welche Systeme, Daten und Geschäftsprozesse betroffen sind. Anschließend ist zu klären, welche gesetzlichen Regelungen für das Unternehmen und den konkreten Vorfall gelten. Erst daraus ergibt sich, ob, wann und gegenüber wem eine Meldung erforderlich ist. Die nachfolgenden Abschnitte zeigen, worauf es bei dieser Einordnung nach DSGVO, NIS2 und CRA jeweils ankommt.
Wann gilt die Meldepflicht bei der DGSVO?
Nach Art. 33 Abs. 1 DSGVO muss der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde melden. Eine Meldung ist nicht erforderlich, wenn die Datenschutzverletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Wenn dagegen ein hohes Risiko für die betroffene Person besteht, muss neben der Meldung an die Aufsichtsbehörde auch gemäß Art. 34 DSGVO eine Benachrichtigung der von der Datenschutzverletzung betroffenen Person erfolgen.
Nach Bekanntwerden des Vorfalls muss das Unternehmen deshalb schnell prüfen, was passiert ist und welches Risiko für die Betroffenen besteht. Wird die 72-Stunden-Frist überschritten, ist die Verzögerung zu begründen. Auftragsverarbeiter müssen einen bekannt gewordenen Datenschutzverstoß unverzüglich an den Verantwortlichen melden.
Zur praktischen Unterstützung hat der Europäische Datenschutzausschuss (EDSA) kürzlich eine Meldevorlage veröffentlicht, an denen sich Unternehmen bei Bewertung und Dokumentation eines Vorfalls orientieren können.
Wann gilt die NIS-2-Meldepflicht?
Die NIS-2-Meldepflicht haben wir bereits in unserem Beitrag vom 14.05.2026 am Beispiel der Automobilindustrie ausführlicher erläutert. Die wichtigsten Punkte lassen sich wie folgt zusammenfassen:
Ein meldepflichtiger Sicherheitsvorfall liegt vor, wenn IT-Systeme oder Daten schwer beeinträchtigt sind und dies erhebliche Auswirkungen auf die Erbringung der jeweiligen Dienste hat oder haben kann.
Der Meldeprozess ist dreistufig aufgebaut: Innerhalb von 24 Stunden erfolgt eine erste Frühwarnung. Innerhalb von 72 Stunden folgt ein Zwischenbericht zu möglichen Ursachen, Auswirkungen und ersten Gegenmaßnahmen. Spätestens nach einem Monat ist ein Abschlussbericht mit einer vollständigen Analyse der tatsächlichen Folgen und der ergriffenen Maßnahmen einzureichen.
Wann gilt die Meldepflicht nach dem CRA?
Seit dem 11. September gelten die Meldepflichten des CRA für Hersteller von Produkten mit digitalen Elementen. Die Meldungen erfolgen über die von ENISA eingerichtete zentrale Meldeplattform. Auch der CRA sieht dabei gestufte Meldeverfahren vor.
Zu unterscheiden sind zwei Fälle. Erstens müssen aktiv ausgenutzte Schwachstellen gemeldet werden, also Schwachstellen, die tatsächlich von einem böswilligen Akteur ausgenutzt werden. Vorgesehen sind eine Frühwarnung innerhalb von 24 Stunden, eine vollständige Meldung innerhalb von 72 Stunden und ein Abschlussbericht spätestens 14 Tage nach Bereitstellung einer Korrektur- oder Abhilfemaßnahme. Ist diese noch nicht umgesetzt, ist zunächst eine Statusmeldung erforderlich.
Zweitens besteht eine Meldepflicht bei schweren Sicherheitsvorfällen. Entscheidend ist hier, ob die Sicherheit des Produkts erheblich beeinträchtigt wird, etwa hinsichtlich Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit. Maßgeblich sind unter anderem Schwere, Reichweite und Auswirkungen auf die Nutzenden. Auch hier gilt: Frühwarnung innerhalb von 24 Stunden, ausführliche Meldung innerhalb von 72 Stunden und Abschlussbericht innerhalb eines Monats.
Neben den Behördenmeldungen können auch Informationspflichten gegenüber betroffenen Nutzenden bestehen. Hersteller müssen diese gegebenenfalls unverzüglich über einen schweren Sicherheitsvorfall und erforderliche Maßnahmen zur Risikominderung informieren.
Cybervorfälle richtig melden: So gehen Unternehmen vor
Ein Cybervorfall kann mehrere Meldepflichten gleichzeitig auslösen. Unternehmen müssen deshalb schnell, aber zugleich koordiniert handeln. Sinnvoll ist ein einheitlicher Incident-Response-Prozess, der Datenschutz und Informationssicherheit zusammenführt und klare Zuständigkeiten festlegt. Bereits vor einem Vorfall sollte geklärt sein, wer welche Meldung vorbereitet, prüft und abgibt.
1. Vor dem Vorfall: Zuständigkeiten festlegen
Unternehmen sollten vorab definieren, wer für CRA-, NIS-2- und DSGVO-Meldungen verantwortlich ist. Dazu gehören klare Eskalationswege zwischen IT, Informationssicherheit, Datenschutz und Management.
2. Nach Eintritt: Vorfall kategorisieren
Zunächst ist zu prüfen, welche Regelwerke greifen. Bei Geltung des CRA kommt es darauf an, ob eine aktiv ausgenutzte Schwachstelle oder ein schwerer Sicherheitsvorfall vorliegt. Für NIS-2 ist entscheidend, ob ein erheblicher Sicherheitsvorfall besteht. Sind personenbezogene Daten betroffen, muss zusätzlich geprüft werden, ob eine Datenschutzverletzung nach der DSGVO vorliegt.
3. Die ersten 24 Stunden
Nach CRA und NIS-2 muss bereits innerhalb von 24 Stunden eine Frühwarnung erfolgen. Parallel sollte die datenschutzrechtliche Risikobewertung beginnen. Entscheidend ist, keine Zeit durch unklare Zuständigkeiten zu verlieren.
4. Innerhalb von 72 Stunden
Beim CRA erfolgt nun die vollständige Meldung, bei Meldungen nach der NIS-2 ein Zwischenbericht. Nach der DSGVO muss die Meldung an die Aufsichtsbehörde innerhalb von 72 Stunden abgeschlossen sein, sofern eine Meldepflicht besteht. Gegebenenfalls sind auch betroffene Personen zu benachrichtigen.
5. In den folgenden 14 bis 30 Tagen
Entsprechende Abschlussberichte sind vorzubereiten. Bei aktiv ausgenutzten Schwachstellen nach dem CRA gilt die 14-Tage-Frist, während bei schweren Sicherheitsvorfällen und nach NIS-2 der Abschlussbericht innerhalb eines Monats vorgesehen ist. Nach DSGVO bleiben Rückfragen der Aufsichtsbehörde und weitere Abhilfemaßnahmen möglich.
Fazit
DSGVO, NIS-2 und CRA adressieren unterschiedliche Risiken, können aber bei demselben Cybervorfall gleichzeitig greifen. Entscheidend ist deshalb ein abgestimmter Melde- und Eskalationsprozess. Nicht jede beteiligte Stelle muss alle Rechtsgebiete beherrschen. Wichtig sind vielmehr klare Zuständigkeiten, funktionierende Schnittstellen und eine Governance, die Datenschutz und Informationssicherheit koordiniert zusammenführt.
Bereit, die Verantwortung an einen externen Datenschutzbeauftragten zu übergeben?
Kontaktieren Sie uns noch heute, um zu erfahren, wie wir Ihr Unternehmen in Fragen des Datenschutzes und der Datenschutz-Compliance unterstützen können.