
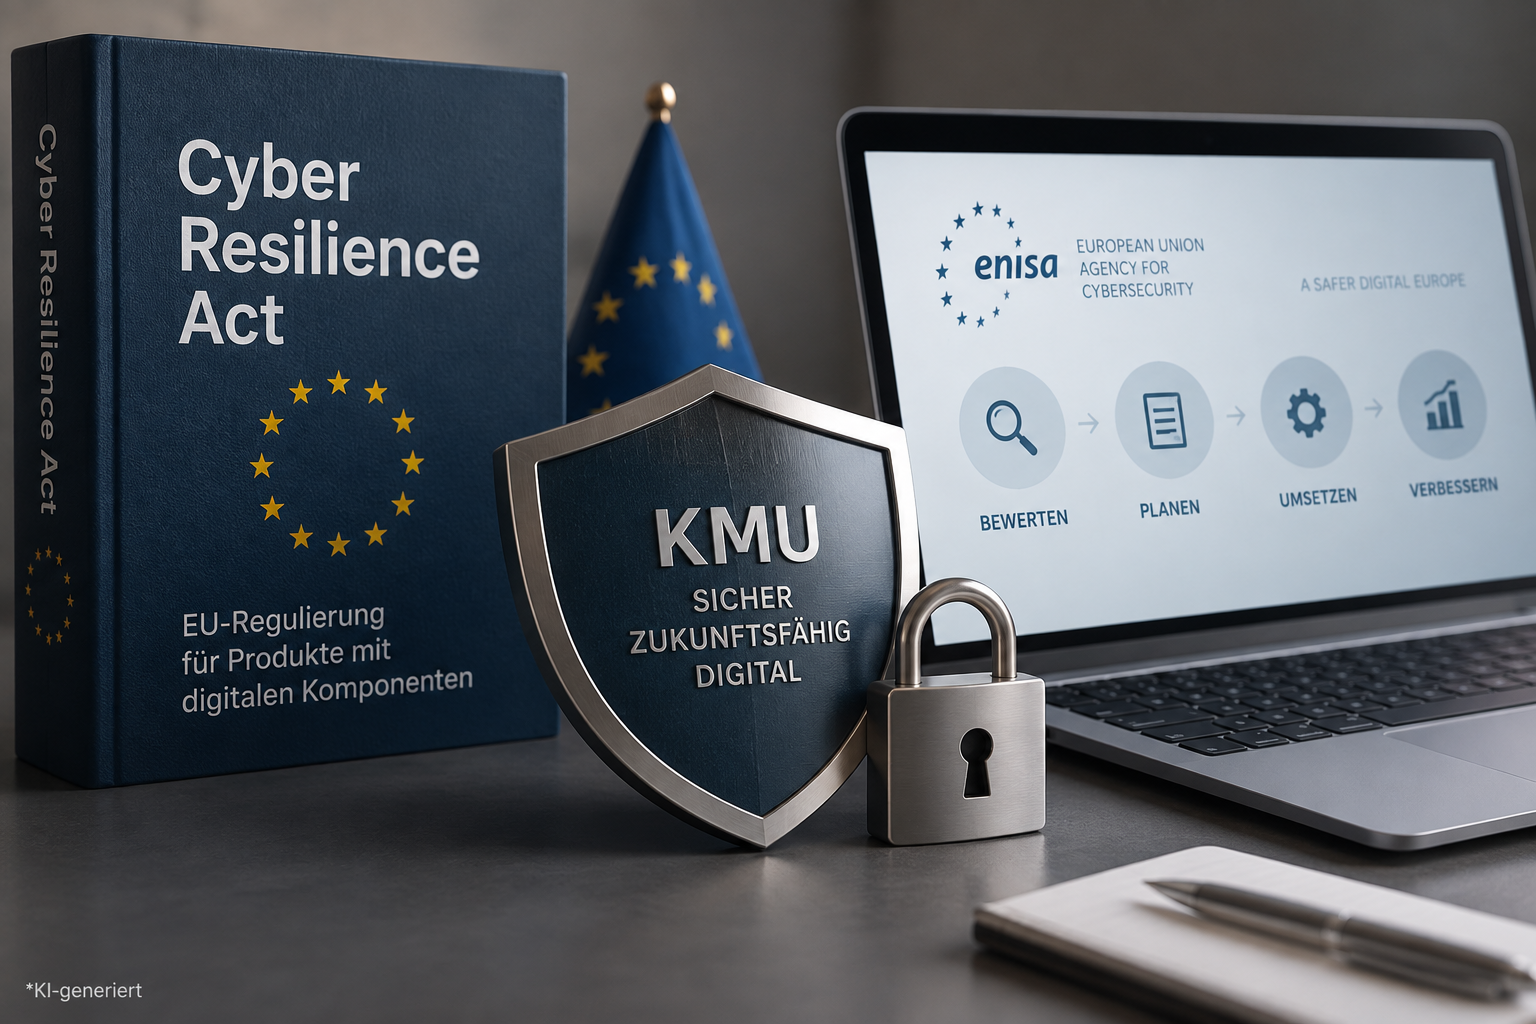
Die EU-Agentur für Cybersicherheit ENISA hat im Juli ein Modell zur Bewertung der Cyber-Resilienz von Kleinst-, kleinen und mittleren Unternehmen (KMU) veröffentlicht. Es soll KMU dabei unterstützen, ihre Widerstandsfähigkeit gegenüber Cyberrisiken strukturiert zu bewerten und gezielt zu verbessern. Dabei berücksichtigt das Modell auch die Anforderungen des Cyber Resilience Act (CRA).
ENISA steht für European Union Agency for Cybersecurity. Die Agentur verfolgt das Ziel, ein hohes und einheitliches Niveau der Cybersicherheit in der EU zu fördern. Mit dem Cybersecurity Act (CSA) wurden ihre Aufgaben und operativen Kompetenzen weiter gestärkt. Sie arbeitet eng mit den Mitgliedstaaten, EU-Organen und weiteren Akteuren zusammen und entwickelt Modelle und Empfehlungen, die Unternehmen bei der praktischen Umsetzung europäischer Cybersicherheitsanforderungen unterstützen sollen.
CRA-Anforderungen an KMU
Die Anforderungen des CRA treten schrittweise in Kraft. Bereits seit dem 11. Juni gelten Vorgaben zur Notifizierung von Konformitätsbewertungsstellen. Seit dem 11. September greifen zudem Meldepflichten bei schwerwiegenden Sicherheitsvorfällen und aktiv ausgenutzten Schwachstellen.
Mit der vollständigen Anwendbarkeit des CRA im Dezember 2027 müssen Hersteller von Produkten mit digitalen Elementen die Cybersicherheit ihrer Produkte über deren Lebenszyklus hinweg sicherstellen. Davon sind häufig auch KMU, Kleinstunternehmen und Start-ups betroffen. Gerade kleinere Unternehmen verfügen jedoch oft nicht über eigene Sicherheitsteams. Zuständigkeiten für Produktsicherheit, IT und Compliance verteilen sich deshalb häufig auf mehrere Rollen.
Der CRA sieht daher ausdrücklich Unterstützungsmaßnahmen für kleinere Unternehmen vor. Das von ENISA entwickelte Modell soll hier praktische Orientierung bieten. Es soll KMU dabei helfen, ihre Sicherheitsaktivitäten zu strukturieren, Risiken zu bewerten und Maßnahmen zur Produktsicherheit gezielt zu planen. Zugleich kann es als Fahrplan für weitere Verbesserungen der Cyber-Resilienz dienen.
Vom CRA zur Praxis: Wie können KMU das umsetzen?
Das Modell ist als praktische Selbstbewertung aufgebaut. Zunächst wird die Vorgehensweise erläutert. Anschließend können Unternehmen mithilfe eines Fragebogens prüfen, wie gut ihre bestehenden Prozesse bereits auf die Anforderungen des CRA ausgerichtet sind.
Bewertet werden fünf Bereiche. Für jeden Bereich enthält das Modell konkrete Kriterien zur Produktsicherheit. Diese werden auf einer Skala von 1 bis 5 bewertet, also von kaum vorhandenen Maßnahmen bis hin zu geregelten und kontinuierlich verbesserten Prozessen. Folgende Bereiche werden Dabei erfasst:
Governance und Dokumentation
Struktur, klare interne Zuständigkeiten und eine angemessene Dokumentation sind wichtige Bestandteile der Produktsicherheit. Dieser Teilbereich beschäftigt sich im Grunde damit, wie KMU Zuständigkeiten im Bereich Cybersicherheit festlegen, Entscheidungen dokumentieren und Informationen zur Produktsicherheit sowohl auf Organisationsebene als auch auf Produktebene verwalten.
Risikomanagement
Beim Risikomanagement sind die wichtigsten Kriterien der Bewertung unter anderem die Anwendung von „Secure-by-Default“-Konfigurationen, die Berücksichtigung produktspezifischer Cybersicherheitsrisiken sowie die Ermittlung relevanter Bedrohungen, Missbrauchsszenarien und potenzieller Angriffsflächen. Auch die Einbindung von Sicherheitsaspekten in Produktdesign und -entwicklung im Voraus werden hierbei bewertet.
Schwachstellen- und Patch-Management
Das Schwachstellen- und Patch-Management beschäftigt sich damit, wie KMU Schwachstellen im gesamten Produktlebenszyklus identifizieren und bewältigen.
Dieser Teilbereich bezieht sich auf die Anforderungen aus dem CRA, Sicherheitslücken zu identifizieren und zu beheben. Dazu sollen regelmäßig Updates implementiert werden, gegebenenfalls auch automatische Sicherheitsupdates und Nutzer bei Sicherheitslücken informiert werde. Auch stellt sie Herstellern die Verpflichtung, Schwachstellen und Komponenten zu identifizieren und zu dokumentieren, unter anderem durch die Erstellung einer sogenannten Software-Stückliste (SBOM) für Softwareprodukte, die in der EU in Verkehr gebracht werden.
Management des Produktlebenszyklus
Ein effektives Management des Produktlebenszyklus, bei dem das Produkt von Entwicklung bis Fertigstellung und Vertrieb mit Sicherheitsmaßnahmen begleitet wird, reduziert Sicherheitsrisiken. Somit wird es in diesem Model als ein eigener Teilbereich berücksichtigt, auch wenn die CRA diese Anforderung nicht direkt stellt.
Dazu sollen unter anderem Sicherheitsunterstützungszeiträume für Produkte festgelegt werden und in diesem gesamten Zeitraum Sicherheitsupdates bereitgestellt werden, Nutzer über diese Sicherheitsunterstützungsräume sowie Zeitpläne für das Ende der Unterstützung und das Ende der Lebensdauer informieren sowie die Außerbetriebnahme eines Produkts oder dessen Ersatz vorzeitig zu planen.
Awareness, Kompetenz und Fähigkeiten
Schließlich nimmt der letzte Teilbereich die Menschen und organisatorische Kompetenzen im Unternehmen für die Gewährleistung der Maßnahmen zur Cybersicherheit im Rahmen des CRA in den Blick. Die CRA gibt konkrete Anforderungen an die Produktsicherheit, die aber nur funktionieren, wenn auch das richtige Know-How und ein angemessenes Bewusstsein während des gesamten Produktlebenszyklus sichergestellt wird. Die Sicherstellung eines grundlegenden Bewusstseins für die Grundsätze der Produktsicherheit bei relevanten Mitarbeitenden, beispielsweise auch durch entsprechende Schulungen sowie die Weitergabe relevanter Erkenntnisse aus Schwachstellen oder Sicherheitsproblemen gehören hier zu den Hauptkriterien zur Bewertung.
Aus den Einzelbewertungen ergibt sich anschließend ein Gesamtbild der Cyber-Resilienz. ENISA unterscheidet dabei drei Reifegrade:
- grundlegende Reife mit keinen oder nur wenigen Maßnahmen, die nur reaktiv sind oder von einzelnen Personen abhängen
- mittlere Reife mit bereits dokumentierten, aber noch uneinheitlich angewendeten Maßnahmen sowie
- fortgeschrittene Reife mit formalisierten, gesteuerten und kontinuierlich verbesserten Maßnahmen und Verfahren.
Modell dient als Orientierungshilfe für KMUs
Auf Grundlage des ermittelten Reifegradprofils können Unternehmen den im Anhang vorgesehenen Fahrplan nutzen. Dieser ist auf ein entsprechenden Score abgestimmt und hilft dabei, nächste Maßnahmen für den jeweiligen Bereich zu priorisieren und bestehende Sicherheitsprozesse gezielt weiterzuentwickeln. Das Modell erläutert die schrittweise Anwendung und soll Unternehmen damit eine möglichst praxisnahe Orientierung geben.
Das ENISA-Modell ersetzt dabei jedoch keine individuelle Prüfung der CRA-Anforderungen oder die Etablierung eines vollständigen Cyber-Resilienz-Managements. Es dient lediglich als Hilfestellung für die strukturierte Bewertung und Weiterentwicklung eigener Prozesse.
Auch ein fortgeschrittener Reifegrad ist daher kein Nachweis dafür, dass ein Unternehmen die Vorgaben des CRA vollständig erfüllt. KMU sollten das Modell vielmehr als Ausgangspunkt nutzen und die Ergebnisse anschließend mit den konkret einschlägigen gesetzlichen Anforderungen abgleichen.
Fazit
Die Einhaltung der Anforderungen des CRA kann insbesondere für kleinere Unternehmen und Start-ups eine Herausforderung sein. Häufig fehlen eigene Sicherheitsteams, klare Zuständigkeiten oder etablierte Prozesse zur Produktsicherheit.
Das ENISA-Modell setzt genau hier an. Es berücksichtigt die begrenzten Ressourcen von KMU und kann eine hilfreiche Grundlage für die Vorbereitung auf die kommenden Anforderungen sein. Auch das Bundesamt für Sicherheit in der Informationstechnik veröffentlichte Ende Juli ein Leitfaden, um Hersteller bei der Umsetzung der CRA-Anforderungen zu unterstützen.